
Sécurité applicative & tests
CVE-2026-110447 : vérification prioritaire côté PME et ETI
CVE-2026-110447 nécessite une vérification simple : produit utilisé, version concernée, correctif disponible et responsable de suivi.
Blog Mobhitech
Articles stratégiques, retours d’expérience et repères opérationnels pour les PME, ETI et organisations qui veulent relier risque, preuve et décision.
À lire en priorité
Sécurité applicative & tests
CVE-2026-110447 nécessite une vérification simple : produit utilisé, version concernée, correctif disponible et responsable de suivi.
Sécurité applicative & tests
Comment cadrer un pentest PME, lire le rapport, prioriser les corrections et organiser un retest ? Méthode concrète pour décider sans confondre audit et scan.
Gestion des risques & gouvernance cyber
Périmètre, étapes, contrôles, livrables et priorisation : le guide pour préparer un audit cybersécurité utile et un plan de remédiation vérifiable.
Sensibilisation & facteur humain
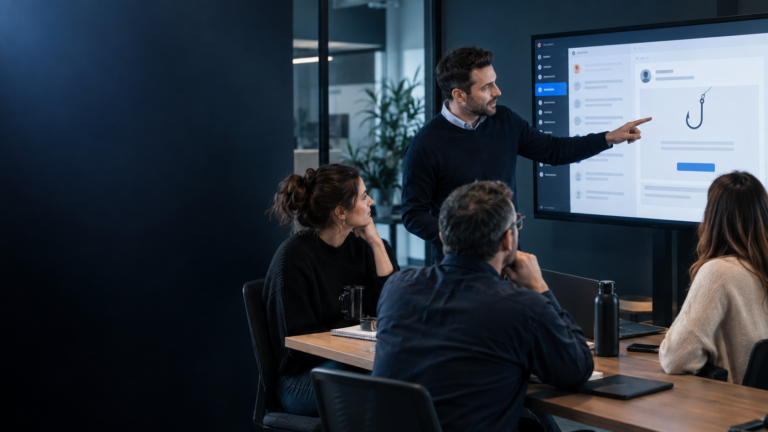
Méthode PME pour sensibiliser au phishing : simulations utiles, signalement sans blâme, conduite après clic, indicateurs et protections techniques.
Sécurité applicative & tests
CVE-2026-76461 touche Cisco Secure Email Gateway et est exploitée activement. Vérifiez vos versions, l’exposition et appliquez le correctif.
Gestion des risques & gouvernance cyber
La gestion des accès privilégiés en PME : identifiez les risques, priorisez les actions et préparez un diagnostic cybersécurité avec Mobhitech.
Métier
Rôle, missions, livrables, budget et critères de choix : le guide pratique pour sélectionner un consultant cybersécurité adapté à votre PME ou ETI.