
Gestion des accès privilégiés PME : méthode et priorités
Pour une direction, la gestion des accès privilégiés PME se traduit concrètement lorsqu’un accès critique, une application métier ou un prestataire peut créer une interruption, une fuite de données ou un arbitrage urgent.
Contexte business
Pour une direction, la gestion des accès privilégiés PME se traduit concrètement lorsqu’un accès critique, une application métier ou un prestataire peut créer une interruption, une fuite de données ou un arbitrage urgent. Les mesures retenues doivent être reliées à un périmètre, à des responsabilités et à des preuves vérifiables.[1] Ce repère sert à rattacher chaque action à une preuve, un périmètre et une priorité vérifiable. Pour relier les constats aux arbitrages de direction, la page Services Mobhitech apporte un cadre de priorisation utile.
Préoccupation du dirigeant. Mobhitech accompagne l’évaluation et la priorisation des risques dans le périmètre défini.
Périmètre de la gestion des accès privilégiés
Pour une direction, la décision sur la gestion des accès privilégiés PME doit rester reliée à un périmètre précis, à des responsabilités nommées et à une preuve vérifiable.
- Les comptes administrateurs locaux et de domaine.
- Les comptes de service utilisés par les applications et les systèmes.
- Les comptes techniques et d’urgence.
- Les accès aux bases de données sensibles.
- Les accès aux équipements réseau (routeurs, pare-feu).
- Les comptes partagés.
La PAM ne se limite pas à l’outil technique, mais englobe une démarche complète de politiques, de processus et de technologies visant à réduire la surface d’attaque liée à ces accès critiques. Elle permet de définir qui a accès à quoi, quand, comment et pourquoi, tout en assurant une traçabilité rigoureuse de chaque action.
Déroulé d’un programme d’optimisation pam
L’implémentation ou l’optimisation de la gestion des accès privilégiés au sein d’une PME est une démarche structurée, adaptée à la taille et aux spécificités de l’organisation. Un programme peut inclure les étapes suivantes :
- Diagnostic initial : Une première étape, souvent offerte, pour identifier vos vraies priorités. Cette phase permet de cartographier les accès privilégiés existants, d’évaluer les vulnérabilités et de comprendre les processus actuels.
- Audit des accès privilégiés : Un audit cybersécurité approfondi pour identifier l’étendue des privilèges, les comptes orphelins, les mots de passe faibles ou partagés, et les non-conformités.
- Définition des politiques et gouvernance : Élaboration de politiques claires sur l’octroi, la révision et la révocation des privilèges, en accord avec les principes du moindre privilège et de la séparation des tâches.
- Mise en œuvre technique (recommandations) : Recommandations sur des solutions techniques pour sécuriser, gérer et surveiller les accès privilégiés. Cela peut concerner :
- La centralisation et la sécurisation des identifiants (coffre-fort de mots de passe).
- Le contrôle des sessions privilégiées avec enregistrement pour l’audit.
- L’application du principe du juste-à-temps (JIT) et de la juste-assez-de-privilèges (JAP).
- L’authentification multifacteur (MFA) pour tous les accès privilégiés.
- La rotation automatisée des secrets.
- Accompagnement et formation : Un accompagnement RSSI externalisé peut guider vos équipes dans l’adoption des nouvelles pratiques et outils, et les former aux enjeux de la PAM.
- Suivi et amélioration continue : Mise en place d’indicateurs de suivi et de processus de révision réguliers pour adapter la stratégie PAM aux évolutions de votre système d’information et des menaces.
Livrables concrets
À l’issue d’un tel programme, votre PME bénéficiera de livrables opérationnels et tangibles :
- Un rapport détaillé d’audit des accès privilégiés, listant les vulnérabilités et les risques associés.
- Un plan d’action concret et priorisé pour la remédiation des failles identifiées.
- Des politiques de gestion des accès privilégiés formalisées et adaptées à votre contexte.
- Des architectures de référence pour l’implémentation de solutions techniques de PAM.
- Des preuves de conformité aux réglementations pertinentes (ex : RGPD, LPM) par une meilleure traçabilité des accès.
- Un registre des risques actualisé, intégrant les risques liés aux accès privilégiés.
- Des recommandations pour l’amélioration de la gouvernance globale de votre cybersécurité.
Prioriser les risques sans disperser l’effort
| Risque | Impact métier | Priorité | Action utile |
|---|---|---|---|
| Accès critiques mal maîtrisés | Compte compromis, interruption ou fuite de données | Haute si exposition avérée | Vérifier MFA, droits et comptes dormants. |
| Sauvegardes non testées | Reprise lente ou impossible après incident | Haute pour services essentiels | Tester restauration et isolement. |
| Prestataire ou application clé | Dépendance externe mal couverte | À qualifier selon contrat | Identifier responsabilités, preuves et contacts. |
Conclusion
Une démarche utile se reconnaît à la qualité des arbitrages qu’elle rend possibles, pas à la longueur de la liste de constats. La prochaine décision consiste à clarifier le périmètre, les preuves disponibles et l’action prioritaire. La méthode reste dépendante du périmètre réel, des dépendances techniques et des contraintes métier connues au moment de l’analyse.
Checklist d’action
- Définir le périmètre exact et les responsables de validation.
- Identifier les actifs, accès et données les plus critiques.
- Classer les écarts selon l’impact métier et l’effort de correction.
- Conserver des preuves exploitables pour suivre la remédiation.
Sources et références
- ANSSI — guides et recommandations cybersécuritéCadre institutionnel français pour les mesures de cybersécurité.↩
Références complémentaires
Ces références éclairent le sujet sans correspondre à un renvoi cité dans le corps de l’article.
- Cybermalveillance.gouv.fr — diagnostic et bonnes pratiques Bonnes pratiques cyber vulgarisées pour organisations françaises.
Questions fréquentes
Quelles étapes suivre pour structurer La gestion des accès privilégiés PME ?
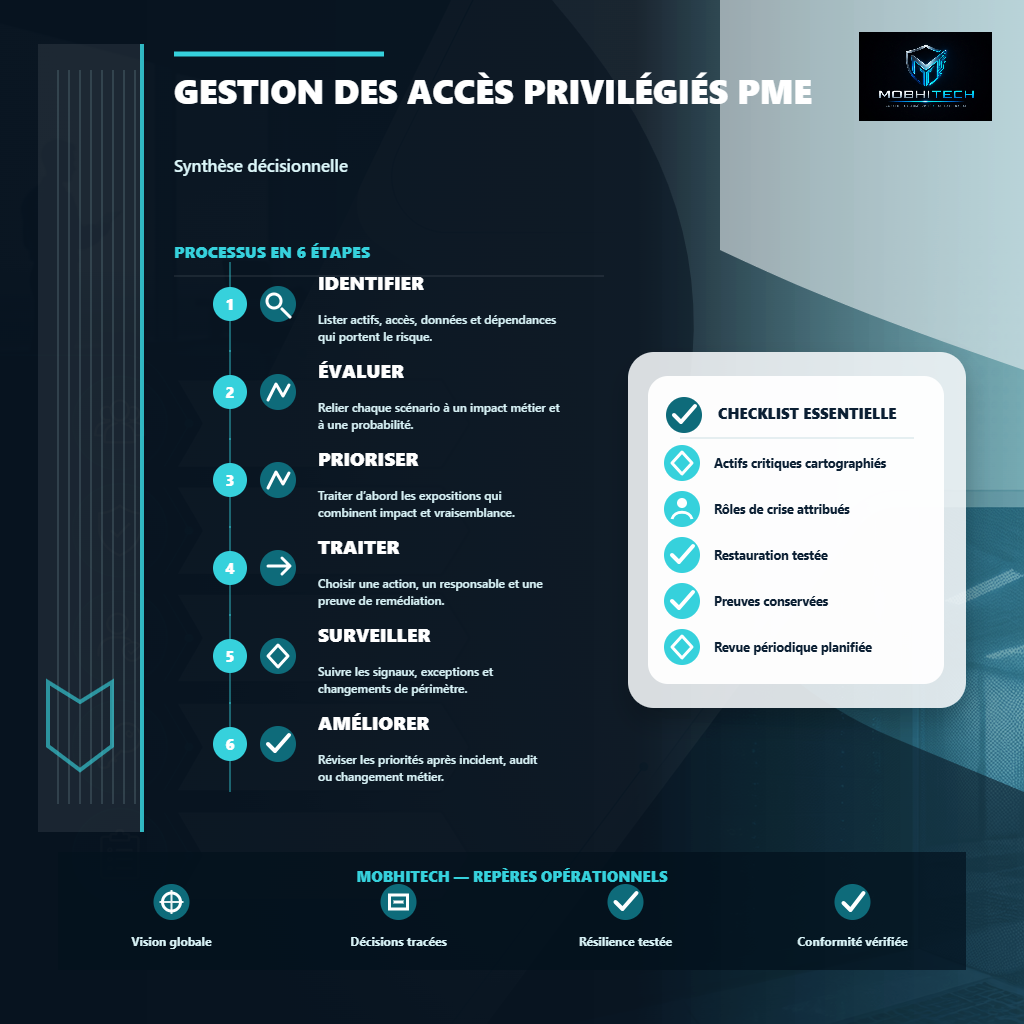
Une démarche utile suit généralement quatre temps : cadrer le périmètre, identifier les scénarios crédibles, prioriser les traitements selon l’impact métier, puis suivre les preuves de correction. Cette séquence garde La gestion des accès privilégiés PME lisible pour la direction comme pour les équipes techniques.
Comment prioriser La gestion des accès privilégiés PME sans disperser les efforts ?
La priorité se décide à partir de l’exposition réelle, de l’impact métier et de l’effort de correction. Pour La gestion des accès privilégiés PME, mieux vaut traiter d’abord les scénarios qui peuvent interrompre l’activité, exposer des données sensibles ou bloquer une obligation client.
Quel périmètre faut-il cadrer avant de décider ?
Le périmètre doit préciser les actifs, applications, comptes, prestataires, données sensibles et responsables concernés. Cette clarification évite de comparer des risques incomparables et permet de décider avec des limites connues.
Quelles preuves conserver pour suivre les décisions ?
Les preuves utiles sont celles qui permettent de vérifier la correction : capture de configuration, ticket de remédiation, validation de sauvegarde, journal d’accès ou décision formalisée. Elles évitent que le sujet reste déclaratif.