
Gestion des risques & gouvernance cyber
Audit cybersécurité en entreprise : périmètre, étapes et livrables
Comment cadrer un audit cybersécurité, choisir les contrôles utiles, interpréter les constats et obtenir un plan de remédiation vérifiable sans confondre audit, scan et pentest.
Qu’est-ce qu’un audit cybersécurité ?
Un audit cybersécurité est une évaluation délimitée et documentée de la manière dont une organisation protège ses activités, ses données et ses systèmes. Il produit des constats fondés sur des preuves, précise leurs conséquences possibles et aide la direction à décider quoi corriger, dans quel ordre et avec quel niveau de vérification.
Il ne s’agit ni d’une promesse de sécurité totale ni d’un simple score automatique. Un scanner détecte des indices techniques. Un test d’intrusion cherche à exploiter certaines faiblesses dans un cadre autorisé. Un audit peut inclure ces travaux, mais il examine aussi l’architecture, les configurations, les responsabilités, les procédures et les dépendances métier. Le référentiel PASSI distingue les audits d’architecture, de configuration, de code source, les tests d’intrusion et les audits organisationnels et physiques.
Exemple concret. Une PME peut disposer d’une sauvegarde quotidienne et rester très exposée si personne n’a testé sa restauration, si le compte qui l’administre est accessible depuis le même annuaire ou si le prestataire ne garantit aucun délai de reprise. L’audit relie alors la preuve technique — test de restauration absent — à une décision métier — combien d’heures d’arrêt l’entreprise peut-elle accepter ?
Quand faut-il déclencher un audit ?
Un calendrier annuel peut être utile, mais il ne doit pas remplacer une décision fondée sur le risque. La profondeur et la fréquence d’un audit doivent être adaptées à l’analyse de risque, à la criticité du système et à son exposition.
- Avant un changement majeur : migration cloud, nouvel ERP, ouverture d’un portail client, interconnexion avec un partenaire ou acquisition.
- Après un incident ou un signal faible : compte compromis, fraude, fuite, indisponibilité, découverte d’accès inconnus.
- Avant une exigence externe : appel d’offres, assureur, client stratégique, certification ou obligation réglementaire applicable.
- Quand les responsabilités deviennent floues : plusieurs prestataires, comptes partagés, correctifs jamais clos ou absence de propriétaire des risques.
- Lorsque le système change vite : nouveaux sites, équipes, applications SaaS ou sous-traitants critiques.
La décision ne consiste donc pas à « auditer tout ». Elle consiste à sélectionner le périmètre dont l’incertitude empêche une décision : reprendre l’activité après une panne, protéger un paiement, contrôler les accès privilégiés ou démontrer qu’une exigence est réellement appliquée.
Comment définir un périmètre utile ?
Le cadrage doit partir des activités critiques, puis remonter vers les actifs qui les soutiennent. Pour un processus de facturation, le périmètre peut inclure l’ERP, Microsoft 365, les comptes administrateurs, le prestataire d’infogérance, les sauvegardes, les échanges bancaires et la procédure manuelle de secours. Une liste d’adresses IP seule ne décrit pas ce risque.
Nommer la décision attendue
La lettre de mission doit préciser ce que l’entreprise veut pouvoir décider à la fin : autoriser une mise en production, réduire les privilèges, renouveler un prestataire, choisir un budget ou accepter temporairement un risque. Cette formulation évite un rapport riche en observations mais pauvre en arbitrages.
Définir inclusions, exclusions et contraintes
Documentez les sites, applications, environnements, périodes, tests autorisés, données sensibles et interlocuteurs. Une exclusion doit être visible avec sa conséquence. Si l’application métier est auditée mais pas l’identité cloud qui l’administre, le rapport ne peut pas conclure sur toute la chaîne d’accès.
Préparer les preuves
Politiques, schémas, inventaires, contrats, journaux, configurations, tickets de correction et résultats de tests font gagner du temps. Leur absence est elle-même informative, mais elle ne doit pas être transformée automatiquement en vulnérabilité technique.
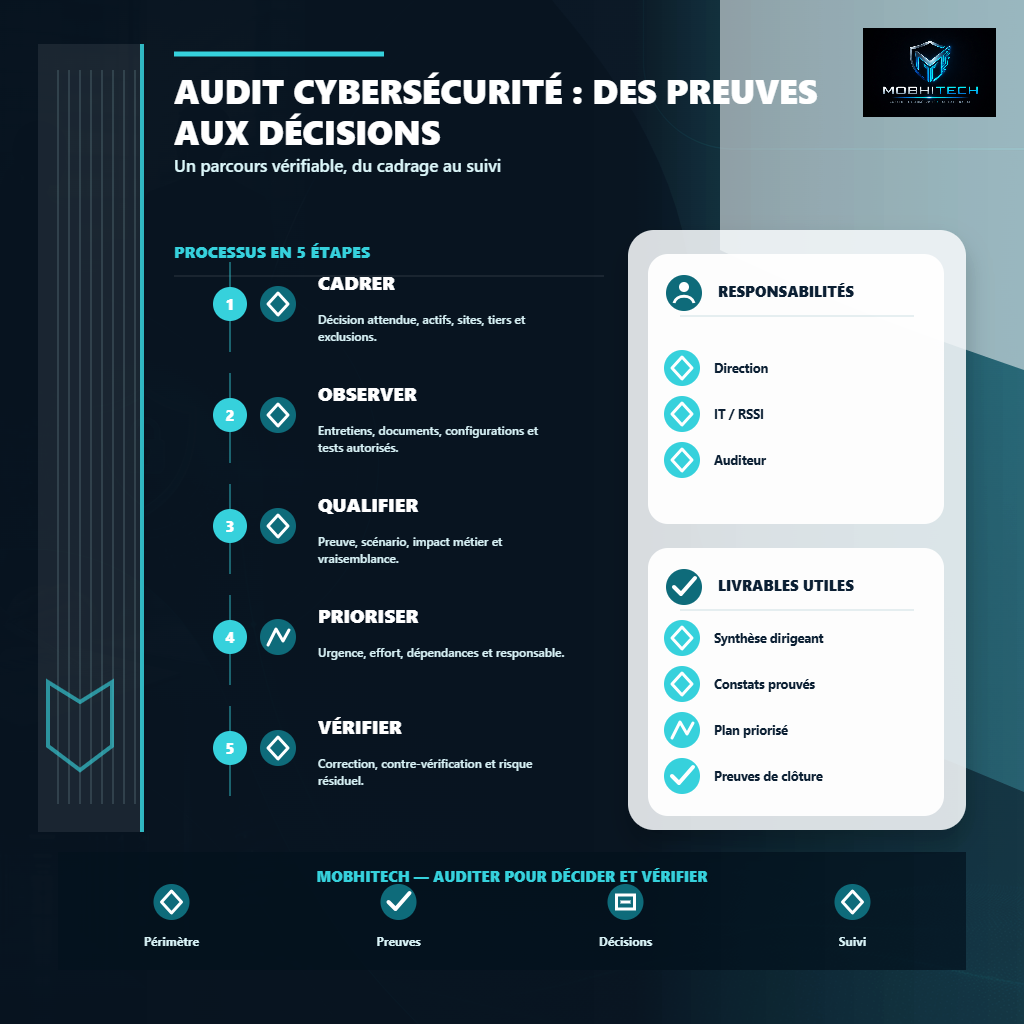
Comment se déroule un audit cybersécurité ?
- Cadrage : objectifs, actifs, exclusions, règles d’intervention, contacts d’urgence et calendrier.
- Collecte : entretiens, documents, observations, configurations et extractions strictement nécessaires.
- Vérification : contrôles manuels ou automatisés, tests autorisés et recoupement des preuves.
- Qualification : chaque constat est relié à un scénario plausible, un impact métier, une vraisemblance et un niveau de confiance.
- Restitution : la direction reçoit les décisions prioritaires ; les équipes reçoivent les détails nécessaires à la correction.
- Suivi : responsables, échéances, dépendances, preuves de clôture et contre-vérification.
Le NIST CSF 2.0 organise la gestion du risque autour de six fonctions : Govern, Identify, Protect, Detect, Respond et Recover.[1] Cette lecture évite de concentrer l’audit uniquement sur la protection technique : la gouvernance, la détection, la réponse et la reprise doivent aussi être examinées lorsque le périmètre le justifie.
Scénario réaliste. Un audit constate que huit comptes administrateurs n’utilisent pas une authentification multifacteur robuste. La priorité dépend de leur exposition, de leurs droits, des journaux disponibles et des solutions de secours. Le plan peut prévoir d’abord l’inventaire et la suppression des comptes dormants, puis la MFA, la séparation des usages courants et administratifs, enfin un test des comptes d’urgence. Chaque étape possède un responsable et une preuve.
Quels domaines contrôler selon le risque ?
| Domaine | Preuves possibles | Décision attendue |
|---|---|---|
| Gouvernance et responsabilités | Rôles, comités, registre des risques, décisions datées | Nommer les propriétaires et arbitrer les risques non traités |
| Identités et accès | Comptes, droits, MFA, revues, comptes d’urgence | Réduire les privilèges et fermer les accès inutiles |
| Sauvegarde et reprise | Isolation, journaux, tests de restauration, délais constatés | Aligner la reprise sur les besoins métiers |
| Postes, serveurs et réseau | Inventaire, correctifs, configurations, segmentation, alertes | Traiter les expositions réellement exploitables |
| Applications et cloud | Architecture, secrets, rôles, journaux, dépendances | Sécuriser la mise en production et les accès sensibles |
| Tiers et contrats | Clauses, accès prestataire, réversibilité, notification | Clarifier obligations, preuves et contacts de crise |
Le niveau de détail varie. Une revue organisationnelle peut révéler que personne ne valide les risques résiduels. Une revue de configuration peut montrer qu’un service est exposé inutilement. Un test d’intrusion peut confirmer un chemin d’exploitation précis. Ces résultats sont complémentaires, pas interchangeables.
Quels livrables exiger après un audit ?
Le rapport doit rester exploitable une fois l’auditeur parti. Le guide PME du NIST recommande de comparer la situation actuelle à une cible et de transformer les écarts en plan d’action priorisé.[2]
- Synthèse dirigeant : risques majeurs, impacts, décisions demandées et limites de l’évaluation.
- Rapport de constats : preuve, actif concerné, scénario, impact, vraisemblance, recommandation et niveau de confiance.
- Plan de remédiation : action, responsable, échéance, effort, dépendances et preuve attendue.
- Registre des exclusions : éléments non testés et conséquences sur les conclusions.
- Support de restitution : version direction et version technique cohérentes.
- Plan de contre-vérification : méthode permettant de confirmer les corrections et le risque résiduel.
Une recommandation telle que « renforcer les accès » est trop vague. Une action vérifiable précise les comptes concernés, le contrôle attendu, le responsable et la preuve : export des rôles après nettoyage, capture de la politique MFA, test d’un compte d’urgence ou journal d’une restauration réussie.
Comment prioriser les constats sans suivre aveuglément un score ?
Un score technique aide à comparer certaines vulnérabilités, mais il ne connaît ni la valeur de l’actif, ni les compensations en place, ni le coût d’arrêt. La priorité doit combiner exposition, facilité d’exploitation, impact sur l’activité, détectabilité, dépendances et effort de correction.
Exemple de décision. Une vulnérabilité élevée sur un serveur isolé de test peut passer après une faiblesse moyenne sur la messagerie de la direction si cette dernière permet une fraude au virement et qu’aucune vérification hors canal n’existe. Le rapport doit expliquer cet arbitrage, pas seulement colorer deux lignes.
Un plan pratique distingue les actions immédiates — fermer un accès public inutile — des actions structurantes — revoir l’architecture d’identité — et des risques acceptés temporairement. Toute acceptation doit avoir un propriétaire, une justification, une date de révision et, si possible, une mesure compensatoire.
Audit, scan de vulnérabilités et pentest : quelles différences ?
Le scan automatise la recherche d’indices connus et couvre rapidement un périmètre technique. Le pentest simule des actions d’attaque autorisées afin de démontrer certains chemins d’exploitation. L’audit répond à une question plus large et peut mobiliser l’un ou l’autre : les contrôles sont-ils adaptés, appliqués et prouvables au regard du risque étudié ?
Une PME qui souhaite savoir si son portail Internet résiste à des attaques ciblées peut demander un pentest. Si elle ignore quels services sont exposés, qui administre les comptes ou comment reprendre après incident, un audit cybersécurité cadré est souvent plus pertinent en première étape.
Comment choisir un prestataire d’audit ?
- demander la méthode, les profils mobilisés et les limites de la mission ;
- vérifier l’expérience correspondant au type d’audit, pas seulement au secteur ;
- faire préciser les accès, données conservées, sous-traitants et règles de destruction ;
- examiner l’indépendance lorsque le prestataire vend aussi les solutions recommandées ;
- nommer les livrables, la restitution et la contre-vérification dans la proposition ;
- exiger un protocole d’urgence pour tout test susceptible d’affecter la production.
Une qualification peut être obligatoire ou rassurante selon le contexte, mais elle ne remplace ni un périmètre clair ni l’adéquation des compétences. L’entreprise doit savoir qui réalisera effectivement les travaux et comment les preuves sensibles seront protégées.
Plan d’action avant le démarrage
- Nommer un sponsor décisionnaire et un référent opérationnel.
- Écrire en une phrase la décision attendue à l’issue de l’audit.
- Lister les activités critiques, leurs actifs et leurs prestataires.
- Définir les exclusions et leurs conséquences.
- Préparer les preuves disponibles sans créer une documentation artificielle.
- Valider les règles de test, les contacts d’urgence et le calendrier.
- Prévoir dès le départ le suivi et la contre-vérification.
Décision à prendre. Si le périmètre ne peut pas encore être formulé, commencez par un diagnostic court. Son objectif est de nommer les actifs critiques, les principales incertitudes et la prochaine évaluation utile — audit organisationnel, revue de configuration, pentest ou exercice de reprise — sans surdimensionner la mission.
Exemple de priorisation : quels risques traiter en premier ?
| Risque | Impact métier | Priorité | Action utile |
|---|---|---|---|
| Accès critiques mal maîtrisés | Compte compromis, interruption ou fuite de données | Haute si exposition avérée | Vérifier MFA, droits et comptes dormants. |
| Sauvegardes non testées | Reprise lente ou impossible après incident | Haute pour services essentiels | Tester restauration et isolement. |
| Prestataire ou application clé | Dépendance externe mal couverte | À qualifier selon contrat | Identifier responsabilités, preuves et contacts. |
Conclusion
Un audit cybersécurité utile doit permettre à une PME ou une ETI de relier des constats prouvés à ses risques métiers, de fixer les priorités et de construire un plan de remédiation vérifiable. Après l’audit, l’entreprise attribue chaque action, définit la preuve de correction et organise la contre-vérification du risque résiduel. La première décision consiste à valider le périmètre prioritaire, le responsable du plan et l’échéance du premier contrôle.
Checklist d’action
- Formuler la décision attendue et le périmètre.
- Nommer les responsables et préparer les preuves disponibles.
- Distinguer faits, hypothèses, exclusions et limites.
- Prioriser selon le risque métier, pas seulement un score.
- Prévoir la contre-vérification et le suivi des actions.
Sources et références
- Cybersecurity Framework 2.0Le NIST CSF 2.0 organise la gestion du risque autour de six fonctions : Govern, Identify, Protect, Detect, Respond et Recover.↩
- Cybersecurity Framework 2.0 Small Business Quick Start GuideLe guide PME du NIST recommande de comparer la situation actuelle à une cible et de transformer les écarts en plan d’action priorisé.↩
Références complémentaires
Ces références éclairent le sujet sans correspondre à un renvoi cité dans le corps de l’article.
- Référentiels d’exigences pour la qualification des prestataires d’auditLe référentiel PASSI distingue les audits d’architecture, de configuration, de code source, les tests d’intrusion et les audits organisationnels et physiques.
- Référentiel de mesures MonServiceSécuriséLa profondeur et la fréquence d’un audit doivent être adaptées à l’analyse de risque, à la criticité du système et à son exposition.
Questions fréquentes
Combien de temps dure un audit cybersécurité ?
La durée dépend du périmètre, du nombre d’actifs, de la profondeur des tests et de la disponibilité des preuves. Un diagnostic ciblé peut prendre quelques jours ; un audit multi-sites ou applicatif approfondi plusieurs semaines. Le devis doit séparer cadrage, travaux, restitution et suivi.
Un audit garantit-il l’absence de cyberattaque ?
Non. Il fournit une évaluation limitée dans le temps et par son périmètre. Il réduit l’incertitude, aide à corriger les risques prioritaires et documente les limites, mais ne garantit ni l’absence de faiblesse ni l’absence d’attaque future.
À quelle fréquence refaire un audit ?
La fréquence dépend de la criticité, de l’exposition et des changements. Une revue programmée peut être complétée après une migration, un incident, un changement de prestataire ou une évolution majeure du système.