
Sécurité applicative & tests
CVE-2026-110447 : vérification prioritaire côté PME et ETI
CVE-2026-110447 nécessite une vérification simple : produit utilisé, version concernée, correctif disponible et responsable de suivi.
Blog Mobhitech
Articles stratégiques, retours d’expérience et repères opérationnels pour les PME, ETI et organisations qui veulent relier risque, preuve et décision.
À lire en priorité
Sécurité applicative & tests
CVE-2026-110447 nécessite une vérification simple : produit utilisé, version concernée, correctif disponible et responsable de suivi.
Sécurité applicative & tests
CVE-2026-0322 et CVE-2026-76519 et CVE-2026-105133 et CVE-2026-105134 nécessite une vérification simple : produit utilisé, version concernée, correctif disponible et responsable de suivi.
Sécurité des infrastructures
CVE-2026-107605 nécessite une vérification simple : produit utilisé, version concernée, correctif disponible et responsable de suivi.
Gestion des risques & gouvernance cyber
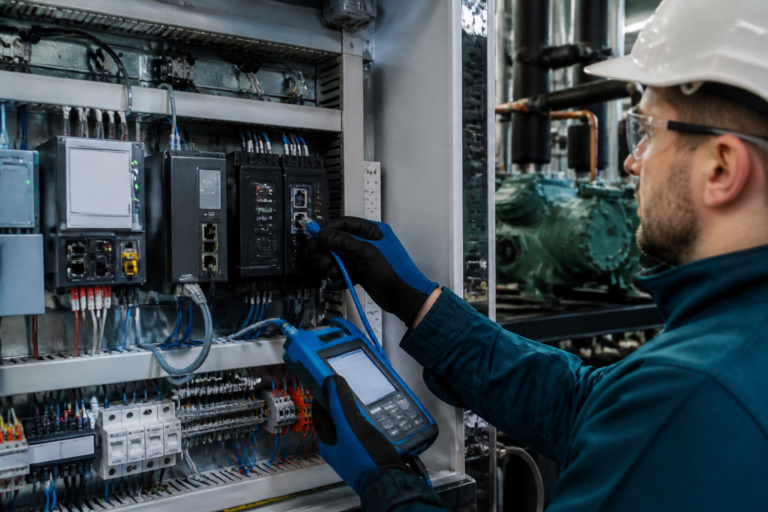
Le CERT-FR signale des compromissions de contrôleurs Danfoss, Copeland et Dixell. Voici comment vérifier l’exposition et appliquer les mesures adaptées.
Gestion des risques & gouvernance cyber
Une alerte de sécurité émise par la CISA (Cybersecurity and Infrastructure Security Agency) le 8 octobre 2026, met en lumière plusieurs vulnérabilités critiques affectant.
Sécurité des infrastructures
CVE-2026-100730 nécessite une vérification simple : produit utilisé, version concernée, correctif disponible et responsable de suivi.
Sécurité des infrastructures
CVE-2026-105269 nécessite une vérification simple : produit utilisé, version concernée, correctif disponible et responsable de suivi.
Sécurité des infrastructures
CVE-2026-7395 : vérifiez si Hitachi Energy Asset Suite est utilisé dans votre environnement et confrontez les versions installées aux avis officiels.
Sécurité des infrastructures
CVE-2024-8176 : vérifiez si Hitachi Energy REB500 est utilisé dans votre environnement et confrontez les versions installées aux avis officiels.
Gestion des risques & gouvernance cyber
Résultat de l'appel à manifestation d‘intérêt – Sécurité des écosystèmes de cybersécurité. Vérifier la portée de l’annonce dans la source officielle.