
Sécurité des infrastructures
CVE-2026-114625 : vérification prioritaire côté PME et ETI
CVE-2026-114625 nécessite une vérification simple : produit utilisé, version concernée, correctif disponible et responsable de suivi.
Blog Mobhitech
Articles stratégiques, retours d’expérience et repères opérationnels pour les PME, ETI et organisations qui veulent relier risque, preuve et décision.
À lire en priorité
Sécurité des infrastructures
CVE-2026-114625 nécessite une vérification simple : produit utilisé, version concernée, correctif disponible et responsable de suivi.
Sécurité des infrastructures
CVE-2026-114625 nécessite une vérification simple : produit utilisé, version concernée, correctif disponible et responsable de suivi.
Sécurité applicative & tests
CVE-2026-110447 nécessite une vérification simple : produit utilisé, version concernée, correctif disponible et responsable de suivi.
Sécurité applicative & tests
NET pour Siemens SIMATIC S7 Webserver API est un composant logiciel essentiel pour de nombreuses PME et ETI qui utilisent des systèmes d'automatisation industrielle.
Sécurité applicative & tests
Le 21 octobre 2026, Microsoft a révélé une campagne d'attaque d'envergure menée par un acteur étatique, nommée Storm-0940, qui a compromis la chaîne d'approvisionnement.
Sensibilisation & facteur humain
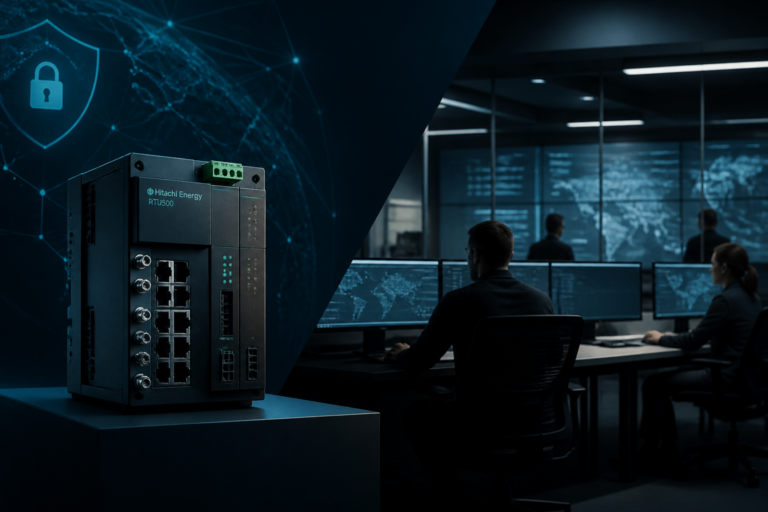
Le Hitachi Energy RTU500 est un type de "boîtier intelligent" appelé Unité Terminale Distante (RTU, pour Remote Terminal Unit).
Conformité & réglementation
La protection des données personnelles est un défi constant pour toutes les entreprises, et l'évolution rapide de la cybersécurité et de l'intelligence artificielle (IA).
Sensibilisation & facteur humain
La CISA (Cybersecurity and Infrastructure Security Agency) et le FBI (Federal Bureau of Investigation) ont publié un avis de service public (PSA) le 16.
Gestion des risques & gouvernance cyber
Key Practices for Incident Readiness and Response in Super Intelligence Training and Evaluation. Vérifier la portée de l’annonce dans la source officielle.
Sécurité applicative & tests
CVE-2026-21589 nécessite une vérification simple : produit utilisé, version concernée, correctif disponible et responsable de suivi.