

Mobhitech — Gérard Levicki
Gérard Levicki — consultant cybersécurité indépendant
J'accompagne les entreprises et organisations sur leurs enjeux de cybersécurité en reliant risque, gouvernance, technique et réalité business. Mon parcours dans la sécurité et les technologies s'étend sur plus de 25 ans, avec des responsabilités de management, de développement d'activités et, depuis plus de 9 ans, des missions de consultant indépendant en cybersécurité.
J'interviens notamment comme RSSI, RSSI à temps partagé et chef de projet cybersécurité, avec une expérience particulièrement marquée dans la banque, l'assurance et les services financiers.
Mon principe : la sécurité au service du business, pas l'inverse.
Qui est Gérard Levicki ?
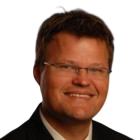
Gérard Levicki
Consultant cybersécurité indépendant — fondateur de MobhitechPlus de 25 ans dans la sécurité et les technologies, dont plus de 9 ans comme consultant indépendant. RSSI, RSSI à temps partagé, chef de projet cybersécurité — expérience marquée dans la banque, l'assurance et les services financiers.
Gérard Levicki est le consultant cybersécurité indépendant derrière Mobhitech. Son parcours associe sécurité, technologies de communication, management international, relation avec des directions clientes et missions de gouvernance cyber.
Son profil LinkedIn documente notamment des fonctions dans la sécurité chez Dimension Data puis BT Global Services. Les recommandations publiques reçues soulignent sa compréhension du marché, sa vision stratégique, sa capacité à traduire les besoins clients en services et livrables concrets et son orientation résultats.
Cette page a un rôle différent des pages Services cybersécurité et Domaines d'expertise : elle documente la personne, son parcours, sa manière de travailler et les éléments publics permettant d'évaluer sa crédibilité.
Plus de 25 ans de parcours : comment cette expérience s'est-elle construite ?
Le chiffre « plus de 25 ans » ne signifie pas « 25 ans comme consultant indépendant ». Il décrit un parcours professionnel plus large dans la sécurité et les technologies. L'activité indépendante en cybersécurité s'inscrit, elle, depuis plus de 9 ans dans cette trajectoire.
| Étape documentée | Ce qu'elle apporte aujourd'hui |
|---|---|
| Sécurité chez Dimension Data, documentée publiquement dès 2002 par une recommandation professionnelle | Compréhension des offres de sécurité, des technologies complexes et des enjeux clients |
| Département Sécurité & Mobilité chez BT Global Services | Expérience des environnements internationaux et des organisations complexes |
| Management d'une équipe internationale de plus de 20 personnes, mentionné dans une recommandation publique | Management, coordination, communication structurée et relation avec les dirigeants |
| Consultant indépendant en cybersécurité depuis plus de 9 ans | RSSI, RSSI à temps partagé, pilotage cyber et accompagnement direct des organisations |
Quels types de responsabilités exerce-t-il aujourd'hui ?
- RSSI et RSSI à temps partagé : gouvernance, priorisation, pilotage et dialogue avec la direction ;
- chef de projet cybersécurité : cadrage, coordination, suivi des actions et arbitrages ;
- conseil cybersécurité : transformer un problème technique ou réglementaire en décisions réalistes ;
- audit et gestion des risques : objectiver les écarts et construire des priorités ;
- gestion de crise : structurer décisions et coordination lorsqu'un incident survient.
Quels secteurs Gérard Levicki connaît-il particulièrement ?
Le parcours présenté par Mobhitech est particulièrement marqué par les environnements banque, assurance et services financiers, où cybersécurité, continuité, conformité, gouvernance et traçabilité sont étroitement liées.
Des missions ont également été réalisées auprès de grandes organisations dont les noms ne sont pas publiés sur le site. La page actuelle les décrit de manière anonymisée, notamment comme un grand groupe d'assurance allemand, la banque d'un acteur majeur de la grande distribution européenne et une filiale d'une banque coopérative française.
Ces formulations restent volontairement anonymisées : une mission confidentielle ne doit pas devenir une référence commerciale nominative sans autorisation.
Quelle est l'approche de Mobhitech ?
| Principe | Application concrète |
|---|---|
| Partir du risque réel | Identifier ce qui doit continuer à fonctionner, ce qui a de la valeur et ce qui pourrait réellement affecter l'organisation. |
| Relier cyber et business | Évaluer une mesure par le risque réduit, son impact opérationnel, son coût et sa faisabilité. |
| Prioriser | Éviter les catalogues où tout est urgent et construire une trajectoire réaliste. |
| Dialoguer avec tous les niveaux | Traduire les enjeux entre direction, DSI, RSSI, métiers, conformité et prestataires. |
| Rester indépendant | Ne pas faire dépendre la recommandation de la vente d'un produit ou d'une licence. |
| Dire les limites | Mobiliser un spécialiste ou partenaire lorsque la mission exige une profondeur spécifique. |
Pourquoi l'expérience de management compte-t-elle en cybersécurité ?
Un programme cyber ne réussit pas uniquement parce qu'une recommandation technique est correcte. Il faut aussi obtenir des arbitrages, coordonner plusieurs équipes, gérer des dépendances, expliquer le risque à des interlocuteurs non techniques et maintenir une trajectoire.
Les recommandations publiques documentent notamment le management d'une équipe internationale de plus de 20 personnes, une communication structurée, des interactions avec des dirigeants clients et une capacité à transformer des besoins en livrables concrets.
C'est particulièrement pertinent pour les missions de RSSI externalisé / RSSI à temps partagé.
Que disent les recommandations professionnelles publiques ?

Olivier Proffit
Parcours sécurité & orientation résultatsOlivier Proffit indique connaître Gérard depuis 2002, lorsqu'il dirigeait la division Sécurité chez Dimension Data, puis chez BT Global Services dans le département Sécurité & Mobilité. Sa recommandation insiste notamment sur son expérience des technologies complexes et son orientation résultats.
Voir la recommandation sur LinkedIn
Kim Gasson
Management internationalKim Gasson décrit Gérard comme un professionnel disposant d'une compréhension approfondie du marché et d'une vision stratégique. Il mentionne également le management d'une équipe internationale de plus de 20 personnes, une communication structurée et une capacité à traduire les besoins clients en services et livrables concrets.
Voir la recommandation sur LinkedIn
Thor Grefsli
Solutions adaptéesThor Grefsli met en avant la capacité de Gérard à comprendre les difficultés rencontrées, concevoir des solutions adaptées, apporter de la valeur et rester flexible.
Voir la recommandation sur LinkedInExiste-t-il des traces publiques anciennes de ce parcours ?
Oui. Une interview vidéo de Gérard Levicki publiée en 2006 constitue notamment une trace publique ancienne de son parcours professionnel. Elle ne démontre pas à elle seule une compétence actuelle en cybersécurité, mais contribue à documenter l'antériorité de son activité dans l'écosystème technologique.
Quels domaines techniques et méthodologiques mobilise Mobhitech ?
| Domaine | Exemples | Page |
|---|---|---|
| Systèmes & identités | Active Directory, IAM/PAM, privilèges, EDR/XDR | Systèmes |
| Réseaux | Segmentation, VPN, firewall, détection | Réseau |
| Applicatif | OWASP, AppSec, DevSecOps, API, CI/CD | Applicatif |
| Cloud | AWS, Azure, GCP, SaaS, responsabilité partagée | Cloud |
| Données | Classification, chiffrement, DLP, sauvegardes | Données |
| Industrie & IoT | OT, SCADA, IIoT, segmentation IT/OT | Industrie & IoT |
Ce que Gérard Levicki ne prétend pas faire seul
La cybersécurité couvre trop de spécialités pour qu'un consultant crédible prétende être le meilleur expert de chacune. Mobhitech peut s'appuyer sur des partenaires spécialisés lorsque la mission exige une profondeur particulière, notamment pour certains tests, investigations ou environnements techniques.
Gérard Levicki reste l'interlocuteur qui cadre, relie les travaux au risque et supervise la cohérence de la mission lorsque Mobhitech mobilise ces compétences complémentaires.
Comment vérifier le parcours et les informations présentées ?
- Profil LinkedIn : parcours public, formation et recommandations ;
- Interview publiée en 2006 : trace publique ancienne ;
- Domaines d'expertise : périmètres techniques détaillés ;
- Services Mobhitech : prestations proposées aujourd'hui.
Questions fréquentes sur Gérard Levicki et Mobhitech
Depuis combien de temps Gérard Levicki travaille-t-il dans la cybersécurité ?
Il exerce comme consultant indépendant en cybersécurité depuis plus de 9 ans. Son parcours plus large dans la sécurité et les technologies s'étend sur plus de 25 ans.
Intervient-il comme RSSI externalisé ?
Oui. RSSI et RSSI à temps partagé font partie des responsabilités proposées par Mobhitech.
Dans quels secteurs a-t-il le plus d'expérience ?
Son parcours présenté par Mobhitech est particulièrement marqué par la banque, l'assurance et les services financiers.
Réalise-t-il personnellement toutes les missions techniques ?
Non nécessairement. Mobhitech peut mobiliser des partenaires spécialisés lorsque la mission exige une expertise technique spécifique, tout en assurant cadrage et supervision.
Comment vérifier son parcours ?
Son profil LinkedIn public documente son activité et plusieurs recommandations professionnelles. Une interview publiée en 2006 constitue également une trace publique ancienne.
Mobhitech vend-il des produits de cybersécurité ?
Le positionnement présenté est celui d'un consultant indépendant : les recommandations doivent être guidées par le besoin et le risque, non par la vente systématique d'un produit.
Besoin d'un regard senior sur votre cybersécurité ?
Le diagnostic initial offert permet de clarifier votre contexte, les risques qui méritent réellement une décision et le type d'accompagnement pertinent.
Vous devez pouvoir comprendre qui intervient, sur quoi il s'engage et où se situent ses limites avant de confier un sujet de cybersécurité.