
Gestion des risques & gouvernance cyber
Gestion des risques cyber en PME : décider quoi traiter d’abord
Comment une PME transforme une faille ou une menace en décision métier ?
Pourquoi une vulnérabilité n’est-elle pas encore un risque métier ?
Une vulnérabilité est une faiblesse : un logiciel non corrigé, un compte trop privilégié ou une sauvegarde mal protégée. Pour décider quoi faire, la PME doit aller plus loin. Quel processus utilise ce système ? Quel événement pourrait exploiter la faiblesse ? Quelles seraient les conséquences si ce processus s’arrêtait ou si ses données étaient exposées ? Le risque est ce scénario complet, pas le seul nom de la faille.
Exemple fictif. Une erreur de droits sur un compte Microsoft 365 peut permettre l’accès à une boîte de facturation. Si un fraudeur peut modifier un RIB et faire payer une facture sur un autre compte, l’enjeu métier est une perte possible, un contrôle comptable à rétablir et des relations fournisseurs à sécuriser. Sans connaître les droits du compte, le circuit de validation des paiements et les contrôles existants, on ne peut ni chiffrer la perte ni conclure que toutes les boîtes présentent le même risque.
L’ANSSI fait partir l’analyse EBIOS Risk Manager des missions et des valeurs métier avant de descendre vers les chemins d’attaque possibles.[1] La PME n’a pas besoin de reproduire tous les ateliers de cette méthode pour commencer ; elle doit d’abord formuler quelques scénarios qui éclairent une décision réelle.
Quelles activités protéger en premier ?
Commencez par les activités dont l’arrêt, la manipulation ou la divulgation ferait le plus de tort : encaisser, produire, livrer, soigner, assister un client ou honorer une obligation contractuelle. Associez à chaque activité le logiciel, les données, les accès, les personnes et les prestataires indispensables. Ce périmètre métier évite de classer automatiquement un serveur « important » sans savoir à quoi il sert.
Pour un distributeur, l’ERP peut déclencher les achats, tenir le stock et émettre les factures. Une indisponibilité ne se résume pas au temps de réparation informatique : elle peut empêcher de préparer les commandes, retarder les expéditions et obliger à reconstituer les opérations réalisées en mode dégradé. Demandez aux responsables métier combien de temps l’activité peut tenir sans cet outil et quels contournements ont réellement été testés. Ce sont des données propres à l’entreprise, pas une statistique universelle.
Le guide NIST CSF 2.0 pour petites entreprises recommande de comprendre l’effet d’une perte totale ou partielle des actifs et opérations critiques.[2] Un audit cybersécurité peut documenter l’état des contrôles sur un périmètre ; la gestion des risques reprend ces constats pour décider, financer et suivre les traitements dans la durée.
Comment transformer un constat en scénario de risque métier ?
Décrivez une phrase que la direction et l’équipe IT peuvent vérifier ensemble : « Si tel accès est compromis, alors telle activité pourrait être interrompue ou telle donnée consultée, malgré les contrôles actuellement en place. » Notez ensuite ce que vous savez, ce que vous supposez et ce qui reste à tester. Cette distinction empêche de transformer une intuition en certitude.
| Élément | Question de décision | Exemple PME fictif |
|---|---|---|
| Activité et actif | Qu’est-ce qui doit continuer à fonctionner ? | Préparer et expédier les commandes grâce à l’ERP. |
| Événement et exposition | Qu’est-ce qui pourrait se produire, par quel accès ? | Un compte administrateur compromis rend les données ERP indisponibles. |
| Conséquence | Qui serait bloqué et pendant combien de temps acceptable ? | Entrepôt, ADV et facturation passent en mode dégradé. |
| Contrôles connus | Qu’est-ce qui limite déjà le scénario ? | Sauvegardes séparées et restauration déjà testée, ou non. |
| Décision | Quelle action, par qui, à quelle échéance ? | Réduire les droits, tester une restauration et nommer un responsable. |
Si la restauration n’a jamais été testée, écrivez « efficacité inconnue » plutôt que « risque couvert ». Un pentest ciblé peut vérifier un chemin d’exploitation précis lorsque cette preuve est nécessaire ; il ne remplace pas l’évaluation de l’impact métier et des autres scénarios.
Comment classer les risques sans obéir à un score unique ?
Comparez les scénarios selon leurs conséquences pour l’activité, la facilité plausible de survenue, l’exposition du système, les contrôles déjà vérifiés et l’urgence de la décision. La précision du classement doit rester proportionnée aux informations disponibles. « Élevé parce que le portail client public donne accès à des données sensibles » vaut mieux qu’un chiffre arbitraire à deux décimales.
Le risque initial décrit le scénario avant la stratégie de traitement ; le risque résiduel est ce qui subsiste après les mesures. Un pare-feu ou une assurance ne fait pas disparaître le scénario : il faut vérifier ce qu’ils couvrent réellement. L’ANSSI distingue ces notions dans son guide EBIOS RM, et le NIST invite les petites structures à enregistrer leurs propres tolérances et priorités.[2]
Arbitrage fictif. Une vulnérabilité sur un outil de démonstration isolé peut attendre après une faiblesse moins spectaculaire sur le portail de paiement ouvert aux partenaires. À l’inverse, l’isolement supposé doit être vérifié : si l’outil de démonstration utilise les mêmes identifiants que la production, la priorité change. Documentez la raison du classement et la condition qui le ferait évoluer.
Quels impacts métier documenter sans inventer de chiffres ?
Pour chaque scénario important, décrivez ce qui peut être interrompu, retardé, divulgué ou manipulé. Dans la fraude au RIB, les questions sont : qui valide un nouveau bénéficiaire, quel montant est encore récupérable, quels paiements sont en attente et quel contrôle peut empêcher une répétition ? Pour l’ERP, il s’agit de commandes non préparées, de stock non fiable et de factures retardées. Pour une fuite de données, identifiez les personnes et obligations potentiellement concernées sans présumer d’une sanction.
Si l’entreprise veut un ordre de grandeur, elle peut construire sa propre estimation transparente : nombre de personnes empêchées de travailler × durée probable × coût interne retenu, puis coûts externes connus et opérations réellement retardées. Les hypothèses, la période et les incertitudes doivent figurer à côté du résultat. Sans ces données, conservez un impact qualitatif précis ; inventer un montant ou un « ROI cyber » affaiblit la décision.
Ce travail ne remplace pas la gestion d’un incident réel. Il sert à décider en amont où tester les contrôles, quelles dépendances renforcer et quel niveau de risque la direction est prête à assumer.
Comment choisir entre réduire, éviter, transférer et accepter ?
Le NIST distingue plusieurs réponses à un risque identifié.[3]Réduire signifie agir sur le scénario : restreindre des droits, corriger une application ou rendre une restauration fiable. Éviter consiste à renoncer à l’usage ou à l’exposition qui crée le risque, par exemple retirer une fonction publique non indispensable. Partager ou transférer peut concerner une assurance ou un contrat, mais la responsabilité opérationnelle et les conséquences ne s’effacent pas automatiquement. Accepter est une décision consciente de conserver un risque dont les conséquences et les limites sont comprises.
| Scénario | Décision possible | Preuve à demander |
|---|---|---|
| Compte privilégié unique pour plusieurs prestataires. | Réduire : comptes nominatifs et droits limités. | Liste des droits et vérification des accès révoqués. |
| Ancien portail client inutilisé mais encore exposé. | Éviter : désactiver le service après vérification des dépendances. | Retrait confirmé et absence de lien métier nécessaire. |
| Interruption résiduelle malgré une sauvegarde testée. | Accepter temporairement ou renforcer la reprise. | Durée acceptable validée, responsable et date de réexamen. |
Une assurance peut atténuer une conséquence financière définie par contrat ; elle ne restaure pas automatiquement un ERP ni ne protège les données des clients. Le choix dépend du scénario précis, des exclusions et des mesures exigées. L’ANSSI inscrit la méthode EBIOS RM dans une amélioration continue : la décision ne s’arrête pas à la signature d’un plan.[4]
Qui décide, qui corrige et qui vérifie le risque restant ?
Dans une PME, la même personne peut cumuler plusieurs fonctions, mais les responsabilités doivent rester distinctes. Le responsable métier explique la conséquence d’une interruption ; l’IT ou le prestataire décrit les contrôles et exécute la correction ; la direction arbitre l’effort et accepte, le cas échéant, le risque qui subsiste. Une mesure n’est pas « faite » parce qu’elle figure dans un devis ou un ticket : une personne doit vérifier son effet.
Pour une acceptation temporaire, consignez au minimum le scénario, la justification, le décideur, la date, la mesure provisoire, le signal de dégradation à surveiller et la date de réexamen. Si le prestataire change, si un service est exposé sur Internet ou si la sauvegarde échoue lors d’un exercice, le risque doit être réévalué avant la prochaine revue prévue.
Un RSSI externalisé peut aider à tenir ce cycle lorsque l’entreprise ne dispose pas d’un pilotage permanent. La prestation de gestion des risques et conformité répond à l’intention de se faire accompagner ; le présent article fournit surtout un cadre pour comprendre et préparer ses propres arbitrages.
Quel premier registre de risques une PME peut-elle tenir ?
Un tableau court et vivant vaut mieux qu’une cartographie exhaustive abandonnée. Retenez les scénarios qui menacent réellement les activités prioritaires et indiquez pour chacun : activité, événement, exposition, conséquence, contrôles vérifiés, décision, responsable, échéance et risque restant. Séparez les faits établis des hypothèses. Un constat d’audit peut alimenter le registre, mais il ne devient pas automatiquement une priorité maximale.
- Cette semaine : choisir deux ou trois activités critiques et nommer un propriétaire métier.
- Ensuite : formuler les scénarios plausibles avec l’équipe IT et les prestataires concernés.
- Lors de l’arbitrage : comparer conséquences, contrôles et effort de traitement ; consigner la décision et ce qui reste incertain.
- Au suivi : vérifier les actions, tester les contrôles importants et rouvrir le scénario lors d’un changement significatif.
Ce n’est pas un calendrier normatif universel. Une PME en incident ou face à une exposition grave n’attend pas la prochaine réunion ; elle traite l’urgence. Le guide NIST pour petites entreprises est conçu comme un point de départ adaptable, pas comme une liste fixe d’outils à acheter.[2]
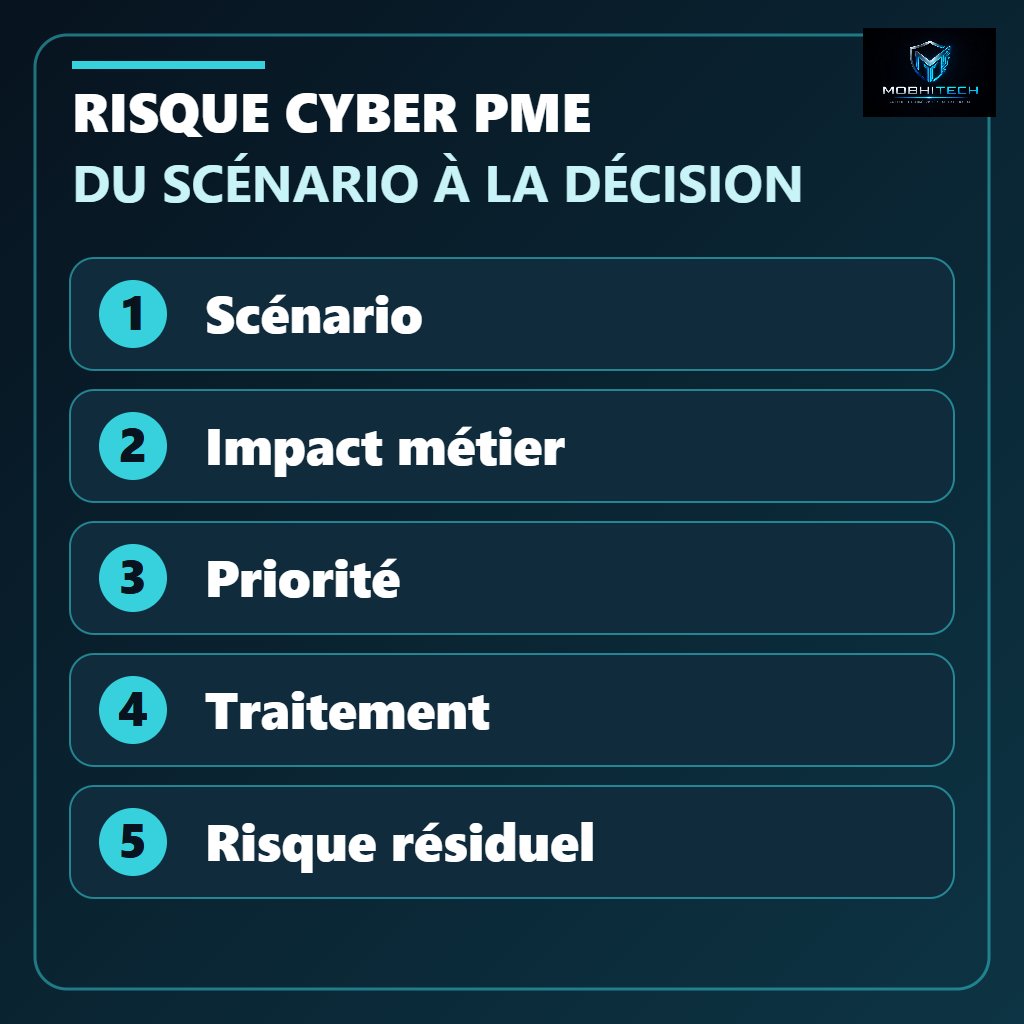
Prioriser les risques sans disperser l’effort
| Risque | Impact métier | Priorité | Action utile |
|---|---|---|---|
| Accès critiques mal maîtrisés | Compte compromis, interruption ou fuite de données | Haute si exposition avérée | Vérifier MFA, droits et comptes dormants. |
| Sauvegardes non testées | Reprise lente ou impossible après incident | Haute pour services essentiels | Tester restauration et isolement. |
| Prestataire ou application clé | Dépendance externe mal couverte | À qualifier selon contrat | Identifier responsabilités, preuves et contacts. |
Conclusion
Une bonne gestion des risques cyber en PME transforme des scénarios plausibles en décisions métier explicites. La direction doit choisir ce qui menace d’abord ses activités, faire vérifier les contrôles existants, attribuer les traitements prioritaires puis accepter ou réduire consciemment le risque résiduel. La première action utile consiste à nommer les activités critiques et à décrire, avec leurs responsables, les scénarios dont l’impact justifie une décision maintenant.
Checklist d’action
- Nommer les activités dont l’arrêt aurait une conséquence métier concrète.
- Formuler chaque risque comme un scénario, pas comme une simple liste de failles.
- Vérifier les contrôles existants avant de classer la priorité.
- Attribuer la décision, l’action, la preuve et la date de réexamen.
- Conserver explicitement le risque résiduel et ses incertitudes.
Sources et références
- La méthode EBIOS Risk ManagerL’ANSSI relie la compréhension des missions et valeurs métier à l’appréciation des scénarios, au traitement et au suivi des risques numériques.↩
- Cybersecurity Framework 2.0 — Small Business Quick-Start GuideLe guide NIST pour petites entreprises recommande de relier les risques cyber à la mission, aux actifs et aux opérations critiques, puis de prioriser selon les contraintes métier.↩a ↩b ↩c
- Risk response — glossaryLe NIST décrit les réponses possibles à un risque identifié : accepter, éviter, réduire, partager ou transférer.↩
- La méthode EBIOS Risk Manager — le guideLe guide EBIOS RM décrit une démarche adaptable d’appréciation et de traitement des risques, ainsi que la validation d’un niveau acceptable et l’amélioration continue.↩
Questions fréquentes
Quelle différence entre un risque cyber et une vulnérabilité ?
Une vulnérabilité est une faiblesse. Le risque décrit ce qui pourrait se produire si elle est exploitée ou si un contrôle échoue, quelle activité serait touchée et avec quelles conséquences. La décision dépend du scénario complet.
Peut-on accepter un risque cyber ?
Oui, si la décision est informée et assumée. Il faut décrire le scénario et ses conséquences, nommer le décideur, expliquer la justification, suivre les signaux d’évolution et fixer une date de réexamen. Accepter n’est pas ignorer.
Un audit cybersécurité suffit-il pour gérer les risques ?
Un audit établit des constats sur un périmètre et une période. La gestion des risques utilise ces constats avec les conséquences métier et les contrôles existants pour arbitrer, traiter et suivre les risques dans la durée.