
CVE-2026-76461 : vérifier Cisco Secure Email Gateway côté PME et ETI
Si votre messagerie passe par Cisco Secure Email Gateway, vérifiez avec votre DSI ou prestataire si la faille CVE-2026-76461 concerne votre environnement et si le correctif est appliqué.
Qu’est-ce que le cisco secure email gateway et pourquoi est-il essentiel ?
Le Cisco Secure Email Gateway, anciennement connu sous le nom de Cisco IronPort Email Security Appliance (ESA), est un équipement ou un service qui agit comme un filtre avancé pour les e-mails de votre entreprise. Il est la première ligne de défense contre les spams, les virus, les tentatives de phishing et autres menaces véhiculées par courrier électronique. En scannant et en bloquant les contenus malveillux avant qu’ils n’atteignent les boîtes de réception de vos employés, il protège votre réseau interne et vos données sensibles.
Une vulnérabilité activement exploitée : cve-2026-76461
Le 14 septembre 2026, la CISA (Cybersecurity and Infrastructure Security Agency) a ajouté la vulnérabilité identifiée sous le nom de CVE-2026-76461 à son catalogue des vulnérabilités activement exploitées (KEV).[1] Cette inclusion signifie que des attaquants utilisent déjà cette faille dans le monde réel pour compromettre des systèmes.
Faits Confirmés :
- Produit concerné : Cisco Secure Email Gateway.
- Type de vulnérabilité : Il s’agit d’une injection SQL, une technique où un attaquant insère du code malveillant dans une requête de base de données pour la manipuler.
- Mode d’exploitation : La vulnérabilité peut être exploitée à distance, sans aucune authentification préalable, simplement en envoyant un e-mail spécialement conçu à la passerelle.
- Conséquence directe : Une exploitation réussie permet l’exécution de commandes arbitraires avec les privilèges "root" sur le système. "Root" signifie un accès administrateur total, donnant à l’attaquant un contrôle complet de l’appareil.
- Gravité : Cisco a classé cette vulnérabilité comme critique, avec un score CVSS de 9.8 sur 10.
- Correctif : Cisco a publié des mises à jour logicielles pour corriger cette faille.
- Absence de contournement : Il n’existe pas de solution temporaire ou de "contournement" pour bloquer l’exploitation sans appliquer le correctif.
Quelles sont les conséquences pour votre entreprise ?
Implications Raisonnables : Si votre Cisco Secure Email Gateway est vulnérable et exposé, un attaquant pourrait prendre le contrôle total de cet équipement. Cela pourrait entraîner :
- Compromission des e-mails : Accès, interception ou modification des e-mails transitant par votre passerelle, y compris des informations confidentielles ou des identifiants.
- Point d’entrée dans le réseau : Utilisation de la passerelle comme tremplin pour lancer d’autres attaques plus profondes au sein de votre réseau interne.
- Interruption de service : L’attaquant pourrait perturber ou bloquer le flux de vos e-mails, paralysant une communication essentielle.
- Fuite de données : Accès à des données stockées sur la passerelle ou à des informations de configuration sensibles.
- Impact réglementaire et financier : Une fuite de données ou une interruption majeure peut entraîner des amendes (ex : RGPD), une perte de confiance des clients et des coûts de remédiation importants.
Exemple concret pour une PME : Imaginez une PME de conseil financier utilisant un Cisco Secure Email Gateway vulnérable. Un attaquant pourrait intercepter des communications clients contenant des informations sensibles, ou utiliser la passerelle pour envoyer des e-mails de phishing depuis l’adresse de la PME, compromettant sa réputation et exposant ses clients à des fraudes. Le coût de la réponse à l’incident et la perte de confiance seraient considérables.
Comment savoir si votre PME/ETI est concernée ?
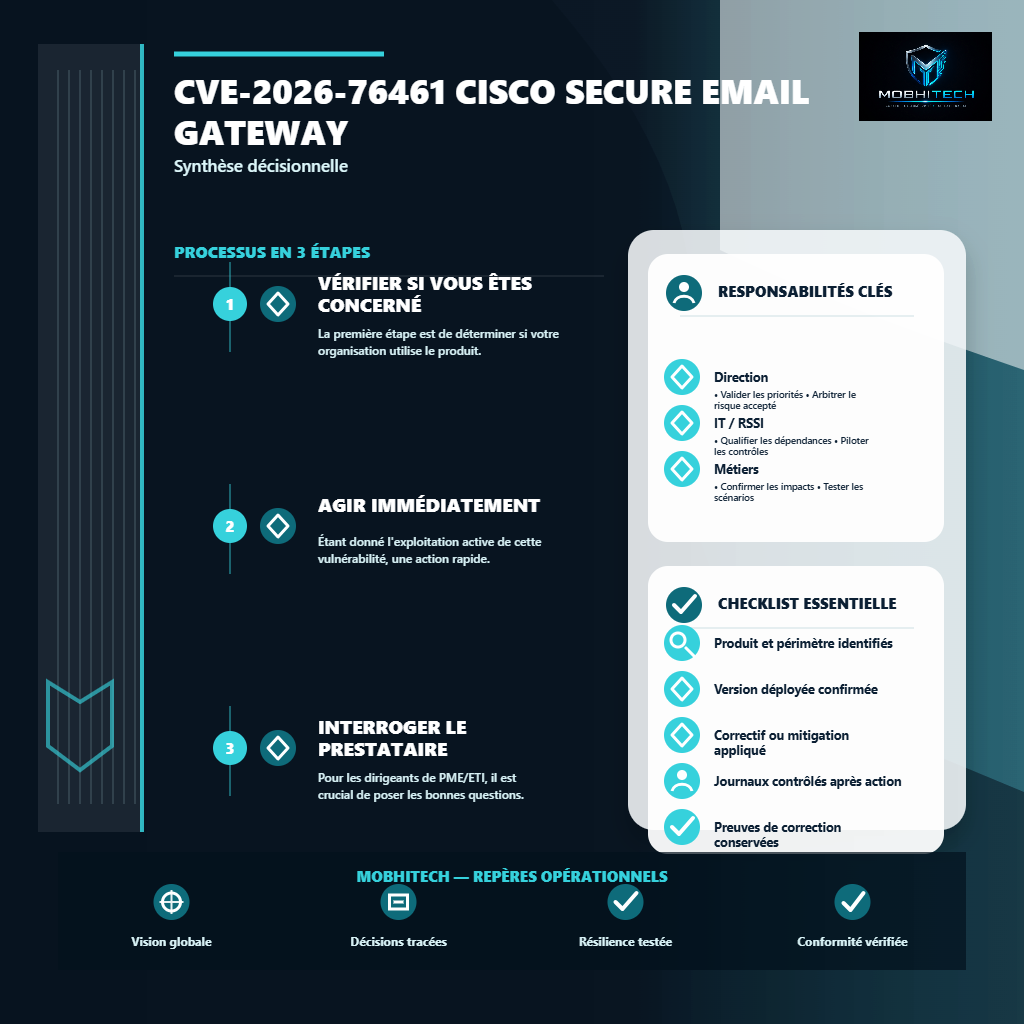
La première étape est de déterminer si votre organisation utilise le produit concerné. Si vous n’êtes pas certain, contactez votre DSI ou votre prestataire informatique.
Actions de vérification :
- Identification du produit : Vérifiez si votre entreprise utilise un "Cisco Secure Email Gateway" (ou "Cisco IronPort ESA") pour la gestion de ses e-mails.
- Identification de la version : Si vous utilisez ce produit, il est crucial d’identifier la version exacte du logiciel installé sur votre équipement. Les versions spécifiques affectées sont détaillées dans l’avis de sécurité officiel de Cisco.
- Exposition : Déterminez si votre passerelle est accessible directement depuis Internet. C’est généralement le cas pour un tel équipement.
Le tableau suivant peut vous aider à évaluer votre situation :
| Produit de passerelle e-mail utilisé | Version logicielle | Exposition à Internet | Action Recommandée |
|---|---|---|---|
| Cisco Secure Email Gateway | Vulnérable (selon avis Cisco) | Oui | Urgence Maximale : Appliquer le correctif immédiatement. |
| Cisco Secure Email Gateway | Vulnérable (selon avis Cisco) | Non (accès restreint) | Urgence Élevée : Planifier et appliquer le correctif sans délai. |
| Cisco Secure Email Gateway | Non vulnérable (selon avis Cisco) | Oui ou Non | Surveillance continue, pas d’action immédiate requise pour cette CVE. |
| Autre produit (ex : Microsoft Exchange Online, Proofpoint, etc.) | N/A | N/A | Non concerné par CVE-2026-76461. |
Que faire immédiatement : correctifs et mesures de mitigation
Étant donné l’exploitation active de cette vulnérabilité, une action rapide est impérative si vous êtes concerné.
- Appliquer les mises à jour : La seule solution confirmée est d’appliquer les mises à jour de sécurité fournies par Cisco. Référez-vous à l’avis de sécurité officiel de Cisco pour les instructions précises et les versions corrigées.
- Planification : Si l’application immédiate n’est pas possible en raison de contraintes opérationnelles, planifiez l’intervention dans les plus brefs délais. Évaluez les risques d’une exposition prolongée.
Contrôles après correction :
- Vérification de l’application : Confirmez que le correctif a été appliqué correctement et que la vulnérabilité n’est plus présente sur votre équipement.
- Surveillance des journaux : Examinez attentivement les journaux d’activité (logs) de votre Cisco Secure Email Gateway et des systèmes connectés pour détecter toute activité suspecte qui aurait pu se produire avant ou pendant la période de vulnérabilité. Recherchez des tentatives d’accès non autorisées ou des exécutions de commandes inhabituelles.
Questions essentielles à poser à votre prestataire ou DSI
Pour les dirigeants de PME/ETI, il est crucial de poser les bonnes questions à vos équipes techniques ou à votre prestataire informatique :
- "Utilisons-nous un Cisco Secure Email Gateway dans notre infrastructure ?"
- "Quelle est la version exacte de notre Cisco Secure Email Gateway ?"
- "Notre équipement est-il exposé directement à Internet, et si oui, quelles sont les mesures de protection périmétriques en place ?"
- "Le correctif pour CVE-2026-76461 a-t-il été appliqué ou est-il planifié ? Si oui, quand ?"
- "Quelles sont les procédures de surveillance en place pour détecter une éventuelle exploitation de cette vulnérabilité ?"
- "Y a-t-il des impacts potentiels sur nos services de messagerie si nous devons redémarrer l’équipement pour appliquer le correctif ?"
Incertitudes et vigilance continue
Points à Confirmer :
- Bien que Cisco ait publié un avis, les versions exactes affectées peuvent nécessiter une vérification détaillée sur le site de l’éditeur, car elles ne sont pas toujours exhaustives dans les alertes initiales.
- L’étendue précise de l’exposition locale et les dépendances métier spécifiques à votre organisation doivent être évaluées en interne pour prioriser l’action.
La menace cybernétique est en constante évolution. Il est donc essentiel de maintenir une veille de sécurité active et de suivre les recommandations des éditeurs et des agences de cybersécurité comme la CISA. Une vigilance continue est votre meilleure défense.
Conclusion
Pour CVE-2026-76461, la décision utile ne consiste pas à traiter un intitulé d’alerte, mais à établir si le produit est réellement utilisé et si la version déployée est concernée. La priorité est d’obtenir une réponse vérifiable sur la version, l’exposition et l’application du correctif ou de la mesure de mitigation. Les éléments encore inconnus doivent rester explicitement signalés et être réévalués à partir des avis officiels disponibles.
Checklist d’action
- Demander explicitement : “Utilisons-nous Cisco Secure Email Gateway, en interne ou chez notre prestataire e-mail ?”
- Demander : “Nos versions sont-elles concernées par CVE-2026-76461 ?”
- Demander si le correctif éditeur est déjà appliqué, planifié, ou impossible à appliquer sans interruption.
- Vérifier si le service est accessible depuis Internet ou seulement depuis des réseaux internes/prestataires.
- Après correction, demander le ticket de changement, la date d’application et le contrôle réalisé.
Sources et références
- CISA Adds One Known Exploited Vulnerability to CatalogCISA a ajouté CVE-2026-76461 au catalogue KEV en raison d’une exploitation active. L’avis Cisco décrit une injection SQL critique dans Cisco Secure Email Gateway, exploitable à distance sans authentification par un e-mail spécialement conçu, pouvant conduire à l’exécution de commandes avec les privilèges root. Cisco indique qu’il n’existe pas de contournement et que des mises à jour sont disponibles.↩
Références complémentaires
Ces références éclairent le sujet sans correspondre à un renvoi cité dans le corps de l’article.