
CVE-2026-5430 : quels produits WSO2 vérifier en PME ?
La CISA signale une exploitation active.
Pourquoi cette alerte mérite-t-elle une vérification maintenant ?
Le 24 septembre 2026, la CISA a ajouté CVE-2026-5430 à son catalogue des vulnérabilités connues pour être exploitées, le KEV. Cette décision repose sur des preuves d’exploitation active.[1] Elle ne signifie pas que toutes les entreprises utilisant WSO2 sont compromises : elle justifie de sortir cette vérification d’une simple veille et de l’attribuer à un responsable.
Le présent article concerne uniquement CVE-2026-5430 et les produits WSO2. L’avis CISA comporte une autre vulnérabilité, mais elle relève d’un autre produit et ne doit pas être mélangée au diagnostic de votre installation. Pour une PME, la première question est concrète : « utilisons-nous l’un des composants concernés, directement ou dans une solution maintenue par un intégrateur ? »
De quel produit parle-t-on réellement ?
WSO2 est un éditeur, pas le nom d’un service de messagerie. La mention « Multiple Products » dans une alerte indique que plusieurs produits sont concernés ; ce n’est pas un produit à rechercher tel quel dans votre inventaire. Les familles citées dans la fiche CVE comprennent API Manager, API Control Plane, Traffic Manager et Universal Gateway.[3]
Ces composants interviennent dans la gestion des API, les interfaces qui permettent à des applications d’échanger. Dans un scénario d’entreprise, un portail client peut ainsi communiquer avec un outil métier par une API. La présence de WSO2 dans cette chaîne reste à confirmer : elle ne se déduit ni de l’usage d’un portail ni du nom du prestataire.
Demandez une identification écrite : nom du produit, version, niveau de mise à jour, environnement et responsable de maintenance. Une réponse « notre messagerie est à jour » ne répond pas à cette alerte. Si le nom WSO2 n’apparaît pas dans les achats, interrogez aussi l’intégrateur des applications concernées sur leurs composants.
Path traversal ou contournement d’authentification : que disent les sources ?
Il existe une divergence d’intitulé à conserver visible. L’annonce CISA emploie « WSO2 Multiple Products Path Traversal Vulnerability » pour CVE-2026-5430.[1] L’avis technique WSO2-2026-5328 décrit, lui, un contournement d’authentification lié à la validation des jetons JWT, avec un risque de prise de contrôle de compte administrateur.[2] La fiche CVE fournie par WSO2 reprend cette description d’authentification.[3]
Un jeton JWT sert ici de preuve d’identité. Pour CVE-2026-5430, WSO2 décrit l’acceptation d’un algorithme de signature non pris en charge.[2] Ce n’est pas la même notion qu’un « path traversal », qui concerne l’accès à des chemins de fichiers. Il serait donc trompeur de fusionner ces deux termes en un mécanisme unique ou d’inventer une chaîne d’exploitation.
Pour décider du correctif, utilisez la correspondance CVE + avis éditeur + produit installé. La CISA établit le signal d’exploitation ; WSO2 fournit la description et les niveaux de mise à jour à confronter à l’installation. L’écart de libellé ne permet pas, à lui seul, de déclarer votre système sain ou compromis.
Comment savoir si votre installation est concernée ?
Pour API Manager 4.6.0, l’avis WSO2 indique le niveau de mise à jour 21 ; pour API Control Plane 4.6.0, il indique le niveau 22.[2] Demandez donc à l’intégrateur de relever ce niveau sur chaque instance : la réponse « version 4.6.0 installée » ne permet pas de vérifier la correction.
| Produit identifié | Versions à examiner dans l’avis WSO2 | Preuve à obtenir |
|---|---|---|
| API Manager | 4.1.0 à 4.6.0, selon les versions explicitement listées. | Version exacte et niveau de mise à jour comparés à la ligne correspondante de l’avis. |
| API Control Plane | 4.5.0 et 4.6.0. | Identification de l’instance et preuve de correction de cette instance. |
| Traffic Manager ou Universal Gateway | 4.5.0 et 4.6.0. | Contrôle séparé de chaque composant, pas seulement du serveur principal. |
Ce tableau sert à orienter l’inventaire, pas à remplacer les bornes de correction de l’éditeur. Pour une version ancienne ou absente de votre réponse fournisseur, inscrivez « statut à confirmer » : l’absence dans ce résumé n’est pas une preuve d’absence de risque. La fiche CNA laisse notamment un statut inconnu pour les versions d’API Manager antérieures à 4.1.0.[3]
Quelles conséquences concrètes examiner pour votre activité ?
La prise de contrôle d’un compte administrateur décrite par WSO2 doit être rapprochée des droits réels de ce compte. Quels échanges pourrait-il modifier ? Quelles applications dépendent du composant ? Quelles données et quels processus seraient concernés ? Sans ce périmètre, il n’est pas possible d’affirmer qu’une fuite de données ou une interruption a eu lieu.
Exemple illustratif, non constat d’incident : si une passerelle concernée participe aux échanges entre un portail de commandes et l’ERP, une perturbation de cette chaîne pourrait retarder la prise en charge des commandes. Le responsable métier doit alors identifier le mode de traitement de secours, tandis que l’équipe IT vérifie la dépendance exacte. Aucun coût ni délai d’arrêt universel ne peut être déduit du seul identifiant CVE.
Priorisez une instance concernée et exposée, ou portant des échanges critiques, sans ignorer les composants internes. Documentez les protections présentes et leurs limites. Une restriction d’accès peut réduire l’exposition, mais elle ne constitue pas à elle seule une preuve d’application du correctif.
Que demander pour corriger sans improviser ?
WSO2 distingue les mises à jour destinées aux abonnés et les correctifs publics destinés aux utilisateurs communautaires ; l’avis prévoit aussi une migration vers une version non affectée lorsque l’application des correctifs n’est pas possible.[2] Faites confirmer le chemin adapté à votre distribution et à votre contrat, plutôt que de demander simplement « la dernière version ».
Avant intervention, identifiez les dépendances métier, la fenêtre de changement et la procédure de retour en arrière applicable. Après intervention, demandez un contrôle de version et un test fonctionnel des échanges importants. Ces précautions sont des recommandations de conduite du changement ; elles ne remplacent pas les instructions techniques de WSO2.
Si des indices suspects existent, traitez séparément l’investigation : conservez les traces pertinentes, impliquez l’équipe compétente et évaluez les comptes ou accès à sécuriser. Un composant corrigé peut avoir été exposé auparavant. Ne clôturez donc pas un soupçon de compromission sur la seule preuve de mise à jour.
Quelles preuves demander au prestataire ?
Une réponse exploitable tient dans un compte rendu daté : produit et instance identifiés, version et niveau de mise à jour relevés, correspondance avec l’avis WSO2, action réalisée, contrôle après changement et incertitudes restantes. Exigez un responsable et une échéance pour chaque point encore inconnu.
- Non concerné : joindre la preuve de l’inventaire et la raison technique, pas une affirmation générale.
- Concerné et corrigé : conserver la référence de la mise à jour et le résultat du contrôle.
- Concerné, correction en attente : indiquer la mesure provisoire, ses limites et la date de réexamen.
- Exposition ou activité suspecte : distinguer le chantier de correction de l’investigation, avec les intervenants appropriés.
Si personne ne coordonne l’inventaire, l’intégrateur et la décision métier, un accompagnement RSSI externalisé peut aider à organiser ce suivi. Ce rôle de coordination ne constitue ni un correctif WSO2 ni une garantie d’absence d’incident.
Conclusion
Face à CVE-2026-5430, une PME doit transformer l’alerte WSO2 en une réponse vérifiable : quel produit est installé, quel niveau de correction est appliqué et quelles dépendances métier restent exposées ? La première décision est d’attribuer cette vérification à l’équipe IT ou à l’intégrateur, avec une échéance et une preuve attendue. La mise à jour traite la vulnérabilité ; des indices d’activité suspecte imposent une analyse distincte avant de considérer l’incident éventuel comme clos.
Checklist d’action
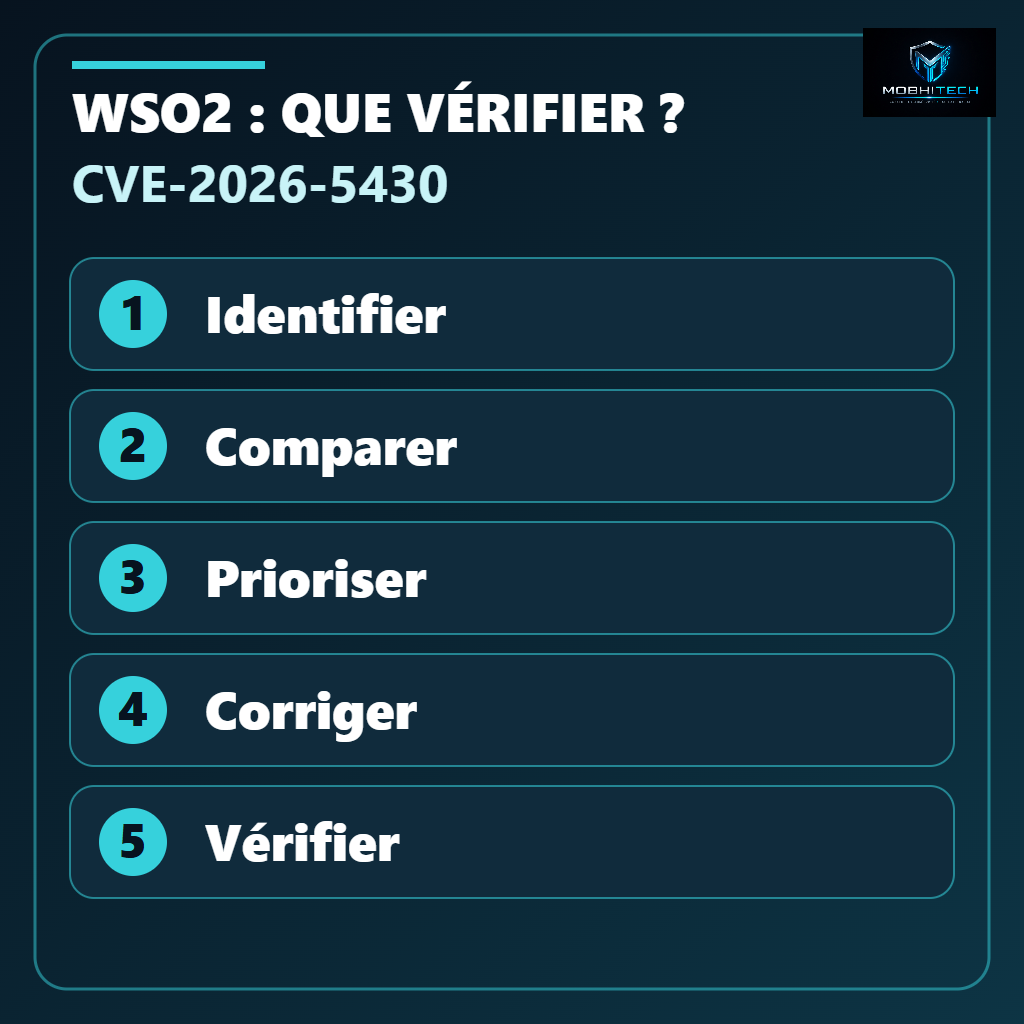
- Identifier les instances WSO2 et leur responsable.
- Comparer versions et niveaux de mise à jour avec l’avis officiel.
- Attribuer la correction et vérifier les échanges métier après changement.
- Conserver les preuves et traiter séparément les indices de compromission.
Sources et références
- Ajout de deux vulnérabilités au catalogue KEV — 24 septembre 2026La CISA a ajouté CVE-2026-5430 au catalogue KEV le 24 septembre 2026 sur la base de preuves d’exploitation active. Son intitulé utilise Path Traversal.↩1 ↩2
- WSO2-2026-5328 — Account takeover via authentication bypass vulnerabilityWSO2 décrit un contournement d’authentification JWT pouvant conduire à une prise de contrôle de compte administrateur. L’avis du 3 mai 2026 liste les produits, versions et niveaux de mise à jour concernés.↩1 ↩2 ↩3 ↩4
- CVE-2026-5430 — fiche technique publiée par le CNA WSO2La fiche CVE-2026-5430 fournie par WSO2 identifie API Manager, API Control Plane, Traffic Manager et Universal Gateway et précise les plages de versions et de mises à jour affectées.↩1 ↩2 ↩3