
Journée RGPD à Poitiers : cybersécurité, IA et conformité au cœur des enjeux de protection des données
La protection des données personnelles est un défi constant pour toutes les entreprises, et l’évolution rapide de la cybersécurité et de l’intelligence artificielle (IA) ajoute de nouvelles couches de complexité.
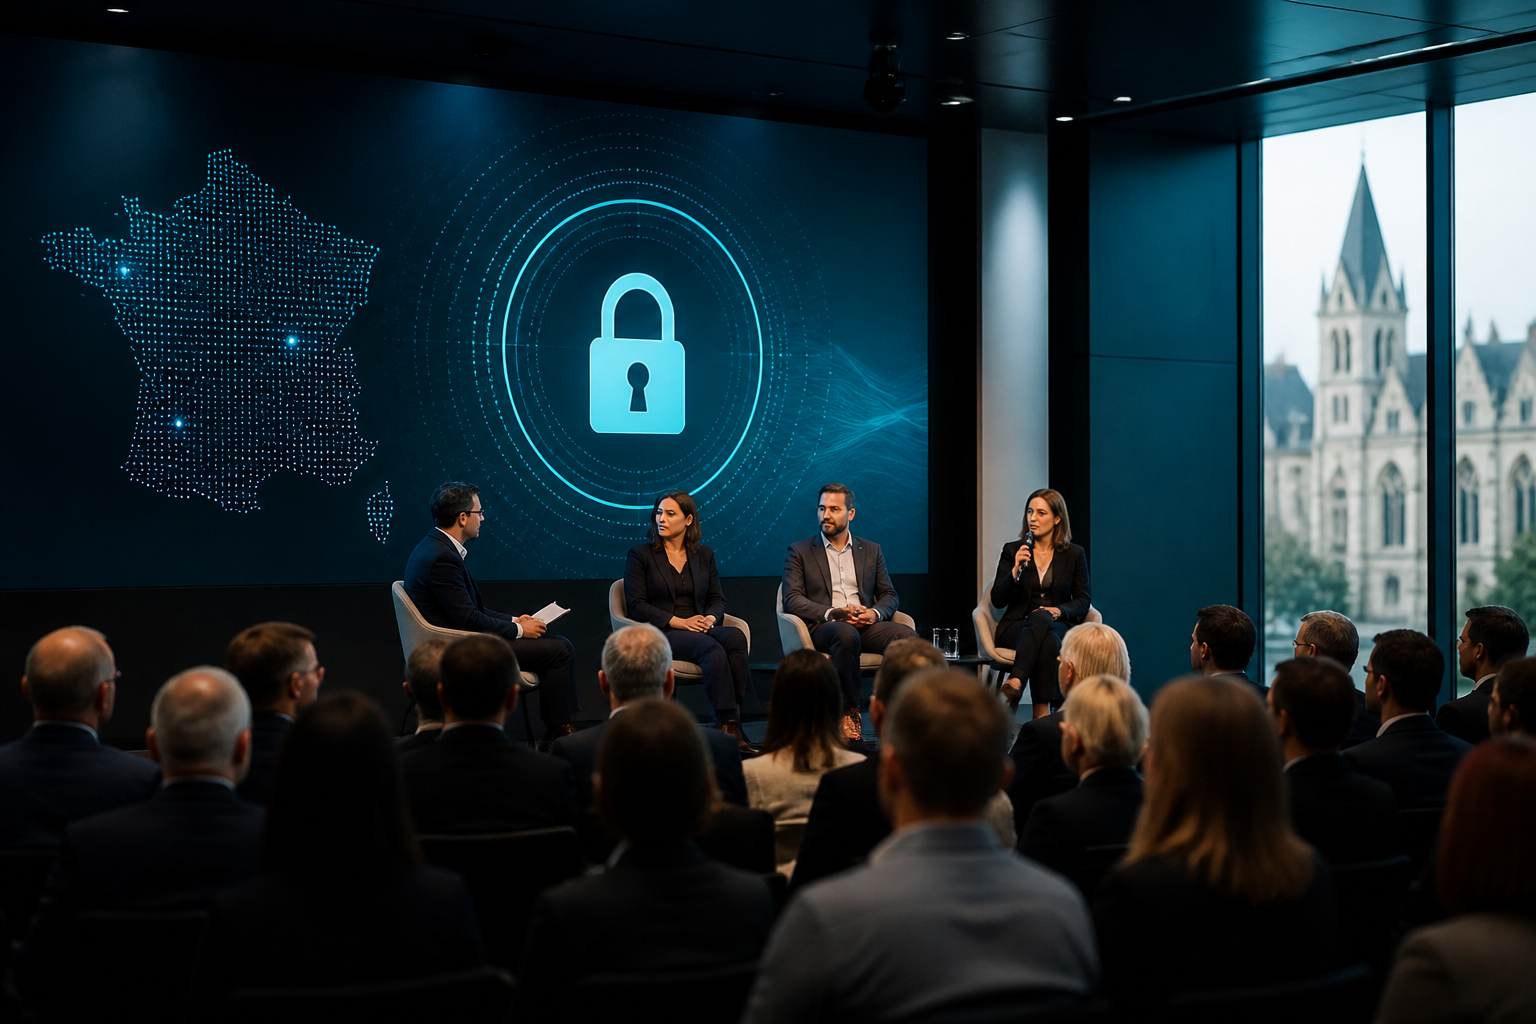
La protection des données personnelles est un défi constant pour toutes les entreprises, et l’évolution rapide de la cybersécurité et de l’intelligence artificielle (IA) ajoute de nouvelles couches de complexité. Pour aider les professionnels à naviguer dans ce paysage, la Commission Nationale de l’Informatique et des Libertés (CNIL) organise une Journée RGPD à Poitiers le 1er décembre 2026.[1] Cet événement est une occasion précieuse pour les dirigeants de PME et d’ETI de comprendre les actualités et les enjeux concrets liés à la conformité.
L’Événement en détail : une opportunité pour les dirigeants de PME/ETI
La CNIL, en collaboration avec l’Association Française des Correspondants à la protection des Données à caractère Personnel (AFCDP), la Ville de Poitiers et la Communauté urbaine du Grand Poitiers, organise une nouvelle Journée RGPD à Poitiers le mardi 1er décembre 2026 (CNIL actualites).[1] L’accueil des participants est prévu à partir de 8h30, et les échanges se termineront à 17h15 aux Salons de Blossac, situés au 9 rue de la Tranchée, 86000 Poitiers (CNIL actualites).
Cet événement est conçu pour permettre aux acteurs du territoire d’échanger sur les actualités en matière de protection des données personnelles et d’aborder les enjeux concrets auxquels sont confrontés les professionnels (CNIL actualites).[1] Il s’agit d’une plateforme pour :
- Discuter des dernières évolutions du Règlement Général sur la Protection des Données (RGPD).
- Partager des retours d’expérience sur la mise en conformité.
- Échanger de bonnes pratiques entre professionnels et avec la CNIL (CNIL actualites).
- Aborder spécifiquement l’impact de l’intelligence artificielle sur la protection des données (CNIL actualites).
Comprendre les enjeux clés : RGPD, cybersécurité et intelligence artificielle
Le RGPD (Règlement Général sur la Protection des Données) est un cadre légal européen qui encadre la collecte, le traitement et le stockage des données personnelles. Son objectif est de renforcer les droits des individus concernant leurs données et d’harmoniser les réglementations au sein de l’Union Européenne. Pour une PME/ETI, cela signifie une responsabilité accrue dans la manière dont elle gère les informations de ses clients, employés et partenaires.
La cybersécurité est intrinsèquement liée au RGPD. Protéger les données personnelles contre les accès non autorisés, les fuites ou les destructions est une obligation fondamentale du règlement. Une faille de sécurité peut entraîner une violation de données, avec des conséquences financières et réputationnelles significatives pour l’entreprise.
L’intelligence artificielle (IA), bien que prometteuse pour l’innovation, introduit de nouveaux défis en matière de protection des données. Les systèmes d’IA traitent souvent de vastes quantités de données, y compris personnelles, pour apprendre et prendre des décisions. Les questions de transparence des algorithmes, de minimisation des données, de biais potentiels et de sécurité des données utilisées pour l’entraînement des modèles sont au cœur des préoccupations de conformité. La Journée RGPD de Poitiers abordera ces actualités, notamment à l’heure de l’IA (CNIL actualites).[1]
Implications concrètes pour votre entreprise
Pour une PME ou une ETI, ne pas prendre en compte ces enjeux peut avoir des conséquences importantes. L’impact porte sur les obligations de preuve, la gouvernance des décisions et la capacité à démontrer que les risques sont traités (Dossier factuel événementiel). Concrètement, cela peut se traduire par :
- Sanctions financières : La CNIL peut imposer des amendes substantielles en cas de non-conformité.
- Atteinte à la réputation : Une violation de données ou une mauvaise gestion des informations personnelles peut éroder la confiance des clients et partenaires.
- Perte de productivité : La gestion d’une crise liée à une violation de données ou la mise en place tardive de mesures de conformité peut détourner des ressources précieuses.
- Interruption d’activité : Dans les cas les plus graves, une non-conformité majeure ou une cyberattaque peut paralyser les opérations.
Exemple concret pour une PME : Imaginez une entreprise de services informatiques à Poitiers qui développe des applications mobiles pour ses clients. Cette PME utilise des outils d’IA pour analyser les comportements utilisateurs et personnaliser l’expérience. Si elle ne documente pas précisément comment les données personnelles sont collectées, traitées et sécurisées par ses algorithmes d’IA, elle s’expose à des risques. En cas de réclamation d’un utilisateur ou de contrôle de la CNIL, l’entreprise devrait prouver sa conformité. Sans cette preuve, elle pourrait faire face à une amende et perdre la confiance de ses clients, impactant directement son chiffre d’affaires et sa capacité à innover avec l’IA.
Comment évaluer la pertinence pour votre PME/ETI ?
La première action consiste à rapprocher l’actualité des traitements, contrats, preuves et responsabilités déjà documentés au sein de votre organisation (Dossier factuel événementiel). Pour savoir si votre entreprise est concernée et comment agir, voici un tableau de décision simple :
| Votre situation | Exposition aux risques RGPD/IA | Action recommandée |
|---|---|---|
| Votre entreprise traite des données personnelles (clients, employés, prospects). | Élevée | Assurez-vous que vos registres de traitement sont à jour et que vos équipes sont sensibilisées. |
| Vous utilisez ou envisagez d’utiliser des outils ou services basés sur l’Intelligence Artificielle. | Très élevée | Évaluez l’impact de l’IA sur la protection des données et intégrez la conformité dès la conception. |
| Vous n’avez pas de Délégué à la Protection des Données (DPO) ou de référent RGPD identifié. | Élevée | Désignez une personne responsable et assurez-vous qu’elle dispose des ressources et formations nécessaires. |
| Vous travaillez avec des prestataires ou sous-traitants qui traitent des données pour votre compte. | Élevée | Vérifiez que vos contrats incluent des clauses de protection des données conformes au RGPD. |
| Votre entreprise a récemment subi une cyberattaque ou une tentative d’intrusion. | Très élevée | Renforcez vos mesures de cybersécurité et évaluez la résilience de vos systèmes. |
Actions recommandées et bonnes pratiques
Pour renforcer votre conformité et votre résilience face aux défis de la cybersécurité et de l’IA, voici des actions concrètes :
- Mettre à jour votre documentation RGPD : Vérifiez et actualisez régulièrement votre registre des activités de traitement, vos politiques de confidentialité et vos procédures internes.
- Sensibiliser et former vos équipes : La sécurité des données est l’affaire de tous. Des formations régulières sur les bonnes pratiques de cybersécurité et les principes du RGPD sont essentielles.
- Auditer vos systèmes de cybersécurité : Réalisez des audits réguliers de vos infrastructures et applications pour identifier et corriger les vulnérabilités.
- Intégrer la protection des données dès la conception (Privacy by Design) : Pour tout nouveau projet ou service, en particulier ceux impliquant l’IA, assurez-vous que la protection des données est prise en compte dès les premières étapes.
- Dialoguer avec vos prestataires : Assurez-vous que vos fournisseurs de solutions IT et IA sont également conformes au RGPD et qu’ils peuvent vous fournir les garanties nécessaires.
- Participer à des événements comme la Journée RGPD : Ces rencontres sont une source précieuse d’informations et d’échanges de bonnes pratiques.
Points à confirmer et questions à poser
Bien que les principes généraux soient clairs, l’application concrète du RGPD et des règles encadrant l’IA peut varier selon le contexte spécifique de chaque entreprise. Des incertitudes demeurent concernant les versions exactes des logiciels, l’exposition locale et les dépendances métier spécifiques à chaque organisation (Dossier factuel événementiel). Il est donc crucial de poser les bonnes questions :
- À votre DPO ou conseil juridique :
- Nos traitements de données sont-ils tous correctement documentés et à jour ?
- Quels sont les risques spécifiques liés à notre utilisation actuelle ou future de l’IA ?
- Nos contrats avec les sous-traitants sont-ils conformes aux dernières exigences du RGPD ?
- À vos fournisseurs de solutions IT et IA :
- Quelles mesures de sécurité sont mises en place pour protéger les données traitées par leurs services ?
- Comment garantissent-ils la conformité RGPD de leurs solutions, notamment celles intégrant de l’IA ?
- Quelles sont les garanties en cas de violation de données via leurs services ?
- En interne :
- Quelles sont les versions exactes de nos systèmes d’information qui traitent des données personnelles ?
- Quelles sont les dépendances métier critiques qui pourraient être affectées par une non-conformité ou une cyberattaque ?
Faits confirmés et sources
Les informations concernant la Journée RGPD à Poitiers sont confirmées par la CNIL.[1] La CNIL organise une nouvelle Journée RGPD à Poitiers le 1er décembre 2026 (CNIL actualites). Cet événement se tiendra aux Salons de Blossac, 9 rue de la Tranchée, 86000 Poitiers, avec un accueil à partir de 8h30 et une fin des échanges à 17h15 (CNIL actualites). La journée abordera l’actualité de la protection des données, notamment à l’heure de l’IA, à travers des retours d’expérience et des échanges de bonnes pratiques entre les professionnels et la CNIL (CNIL actualites). L’organisation est le fruit d’une collaboration avec l’Association Française des Correspondants à la protection des Données à caractère Personnel (AFCDP), la Ville de Poitiers et la Communauté urbaine du Grand Poitiers (CNIL actualites).
Conclusion
Pour Journée RGPD à Poitiers : cybersécurité, IA et conformité au cœur des enjeux de protection des données, la décision utile consiste à relier l’événement aux systèmes, prestataires et activités réellement concernés. La priorité est de confirmer les faits, de désigner un responsable et de conserver la preuve de l’action réalisée. Les éléments encore inconnus doivent rester explicitement signalés et être réévalués à partir des avis officiels disponibles.
Checklist d’action
- Vérifier dans l’annonce officielle qui est concerné et ce qui est déjà confirmé.
- Identifier si le secteur ou les prestataires de l’entreprise entrent réellement dans le périmètre annoncé.
- Désigner un responsable pour suivre les précisions encore attendues, sans présumer d’une aide ou d’un service disponible.
- Conserver la source officielle et la date de la prochaine vérification avant toute décision.