
Sensibilisation & facteur humain
Sensibilisation cybersécurité en PME : prioriser les bons réflexes
Quels comportements cyber améliorer en priorité, auprès de qui et comment mesurer les progrès ?
Que doit changer une sensibilisation cybersécurité utile ?
La sensibilisation ne se résume pas à connaître la définition du phishing. Elle doit aider une personne à reconnaître une situation anormale, choisir une action sûre et savoir à qui la signaler. Pour une PME, le résultat attendu n’est pas « tout le monde a suivi un module », mais « les demandes de paiement inhabituelles sont vérifiées, les accès sont mieux protégés et les alertes remontent assez tôt pour agir ».
Ce résultat dépend aussi de l’entreprise. Un salarié ne peut pas vérifier un changement de RIB si aucun canal de confirmation n’existe. Il ne peut pas signaler un doute si le contact d’urgence est introuvable. La CNIL lie explicitement sensibilisation, procédures accessibles et exercices de sécurité.[1] Le guide ANSSI pour TPE-PME replace de même les bons gestes dans une protection plus large de l’activité.[2] La formation ne compense donc pas un processus mal conçu.
Définissez d’abord quelques décisions observables : vérifier une demande de virement par un numéro déjà connu, refuser une validation d’authentification non initiée, limiter un partage de données, ou signaler sans attendre un poste au comportement anormal. La liste dépend des risques réels de l’entreprise.
Quels scénarios prioriser selon les métiers ?
Commencez par les activités pour lesquelles une erreur humaine peut interrompre un service, exposer des données ou provoquer un paiement indu. La comptabilité n’a pas le même risque quotidien que l’équipe de support ou un administrateur informatique. La direction, elle, doit connaître les décisions à prendre en cas de doute ou de crise. Le NIST recommande un programme d’apprentissage adapté aux rôles, plutôt qu’un message identique pour tous.[3]
| Population | Situation plausible | Réflexe à entraîner | Contrôle complémentaire |
|---|---|---|---|
| Comptabilité et achats | Un fournisseur annonce un nouvel IBAN juste avant l’échéance. | Appeler le contact déjà référencé, jamais le numéro du message reçu. | Validation à deux personnes des changements de coordonnées. |
| Direction et assistants | Une demande urgente semble venir d’un dirigeant en déplacement. | Faire confirmer par un canal indépendant, même sous pression. | Seuils d’approbation et circuit de paiement connus. |
| RH et service client | Un document personnel est demandé ou partagé au mauvais destinataire. | Vérifier l’identité, le besoin et le canal avant le partage. | Droits d’accès, classification et procédure de rectification. |
| IT et administrateurs | Une validation MFA arrive sans connexion initiée. | Refuser la demande et ouvrir une alerte d’identité. | Authentification résistante au phishing et revue des accès privilégiés. |
Ces situations sont des exemples, pas une statistique sur la fréquence des attaques. Une PME choisira les siennes à partir de ses incidents, de ses transactions, de ses données et de ses outils. Pour détailler les messages frauduleux et les exercices ciblés, le guide sensibilisation phishing en entreprise traite ce sujet spécifique. Le présent article explique comment l’intégrer à un programme plus large.
Comment décider quoi traiter d’abord avec peu de moyens ?
Pour chaque scénario, posez quatre questions : quelle activité ou donnée serait touchée ? Qui prend la décision exposée ? Quels contrôles existent vraiment ? Quel comportement, s’il change, réduit le risque ? Une tentative d’usurpation visant la comptabilité peut passer devant un thème plus spectaculaire si la PME traite chaque semaine de nombreux paiements et n’a pas de double validation.
Classez les actions par conséquence métier plausible, exposition des personnes, fragilité des contrôles et facilité de mise en œuvre. Ne confondez pas « un sujet cité partout » avec « notre première priorité ». Si l’organisation ne sait pas si son circuit de paiement fonctionne sous pression, un exercice court peut répondre mieux qu’une heure supplémentaire de slides.
Exemple fictif : une PME de distribution dépend de sa messagerie pour confirmer les commandes. Un collaborateur reçoit une demande de changement d’IBAN. La décision humaine est de suspendre le changement et d’appeler le fournisseur via le numéro déjà enregistré. La conséquence évitée pourrait être un paiement mal dirigé ; aucun montant n’est déduit sans données propres à l’entreprise. Le contrôle organisationnel est une double approbation, et la mesure utile est la proportion des changements vérifiés selon la procédure, pas seulement le souvenir d’une formation.
Pourquoi la session annuelle ne suffit-elle pas toujours ?
Une session d’accueil ou annuelle peut poser une base commune. Elle ne vérifie pas, à elle seule, qu’un réflexe sera disponible six mois plus tard, qu’un nouvel arrivant connaîtra le canal d’alerte ou qu’un nouveau processus sera compris. Les menaces, les outils et les responsabilités changent aussi. Le NIST décrit un cycle de programme qui prévoit la révision et l’évaluation, tandis que l’ENISA fournit des outils pour construire des campagnes adaptées et mesurer leur efficacité.[3]
Une PME peut commencer sobrement : consignes de base lors de l’arrivée, ateliers courts pour les fonctions exposées, rappels liés à une situation réelle, exercices cadrés, puis retour d’expérience. La fréquence dépend des changements et des résultats observés ; aucune source retenue ne justifie un nombre universel de campagnes par trimestre. Le programme doit rester supportable pour les équipes et ne pas les piéger.
Que faut-il enseigner, à qui et sous quelle forme ?
À la direction, présentez les conséquences sur l’activité, les décisions d’urgence et les circuits de validation. Aux équipes finance, faites travailler les faux changements de coordonnées et les demandes sous pression. Aux RH, traitez la vérification des destinataires et la protection des dossiers. À l’IT, expliquez les droits, les comptes sensibles, les demandes MFA inattendues et le signalement technique. Un nouvel arrivant a d’abord besoin de connaître les règles locales, les outils autorisés et les personnes à appeler.
Choisissez un format qui fait pratiquer la décision attendue. Un atelier de quinze minutes sur un cas réaliste peut révéler que personne ne connaît le numéro de vérification d’un fournisseur. Un questionnaire peut vérifier une consigne simple. Une simulation de phishing peut être utile si elle sert à améliorer le signalement et non à publier un classement humiliant des « mauvais élèves ». Le kit de Cybermalveillance.gouv.fr propose des supports variés, à adapter au contexte professionnel plutôt que recopier tels quels.[4]
Si le sujet principal est une prestation de formation, d’atelier ou d’accompagnement, la page Service sensibilisation et formation cybersécurité décrit cette offre. Ici, l’objectif est de permettre à la PME de cadrer elle-même ses priorités avant de choisir un format ou un prestataire.
Comment associer réflexes humains, processus et protections techniques ?
Demander de repérer tous les messages suspects ne remplace pas un filtrage de messagerie, une authentification robuste et des droits limités. À l’inverse, un outil ne remplace pas une décision de vérification lorsqu’une demande semble plausible. Pour les paiements, associez l’entraînement à reconnaître l’urgence artificielle à une procédure de rappel et à deux validations. Pour les données personnelles, associez l’attention au destinataire à des droits d’accès proportionnés et à un moyen de corriger rapidement une erreur.
Le signalement doit être facile et sans sanction automatique. Un collaborateur qui doute doit pouvoir transmettre le message ou appeler un interlocuteur identifié, même après avoir cliqué. Le service IT doit savoir quoi examiner, et la direction quand être alertée. La CNIL recommande aussi des exercices et retours d’expérience afin de vérifier les procédures, pas seulement les connaissances théoriques.[1]
Comment mesurer si les réflexes changent ?
La participation indique qui a été exposé au programme ; elle ne démontre pas un changement de comportement. L’ENISA distingue précisément ce type d’indicateur d’une mesure de compréhension avant/après.[5] Choisissez un indicateur lié à chaque décision attendue : changements d’IBAN vérifiés, signalements correctement orientés, temps de remontée d’une demande douteuse, exercice de crise où les bons responsables sont contactés.
| Objectif | Indice observable | Question d’interprétation |
|---|---|---|
| Vérifier les demandes sensibles. | Contrôles de changement d’IBAN tracés par le processus. | Le rappel utilise-t-il vraiment un contact indépendant ? |
| Signaler rapidement un doute. | Signalements utiles et délai entre réception et alerte. | Le canal est-il connu et accessible hors du bureau ? |
| Protéger les données. | Résultat d’un exercice de choix du destinataire et du droit de partage. | La consigne est-elle comprise, et l’outil la rend-il praticable ? |
Le taux de clic sur une simulation de phishing ne raconte qu’une partie de l’histoire. Un signalement plus fréquent peut au début refléter une meilleure confiance, non une hausse des attaques. Interprétez les mesures avec le contexte, comparez des exercices comparables et évitez de transformer les indicateurs en outil disciplinaire. La finalité est d’ajuster le programme et les contrôles.
Quel premier programme proportionné lancer en PME ?
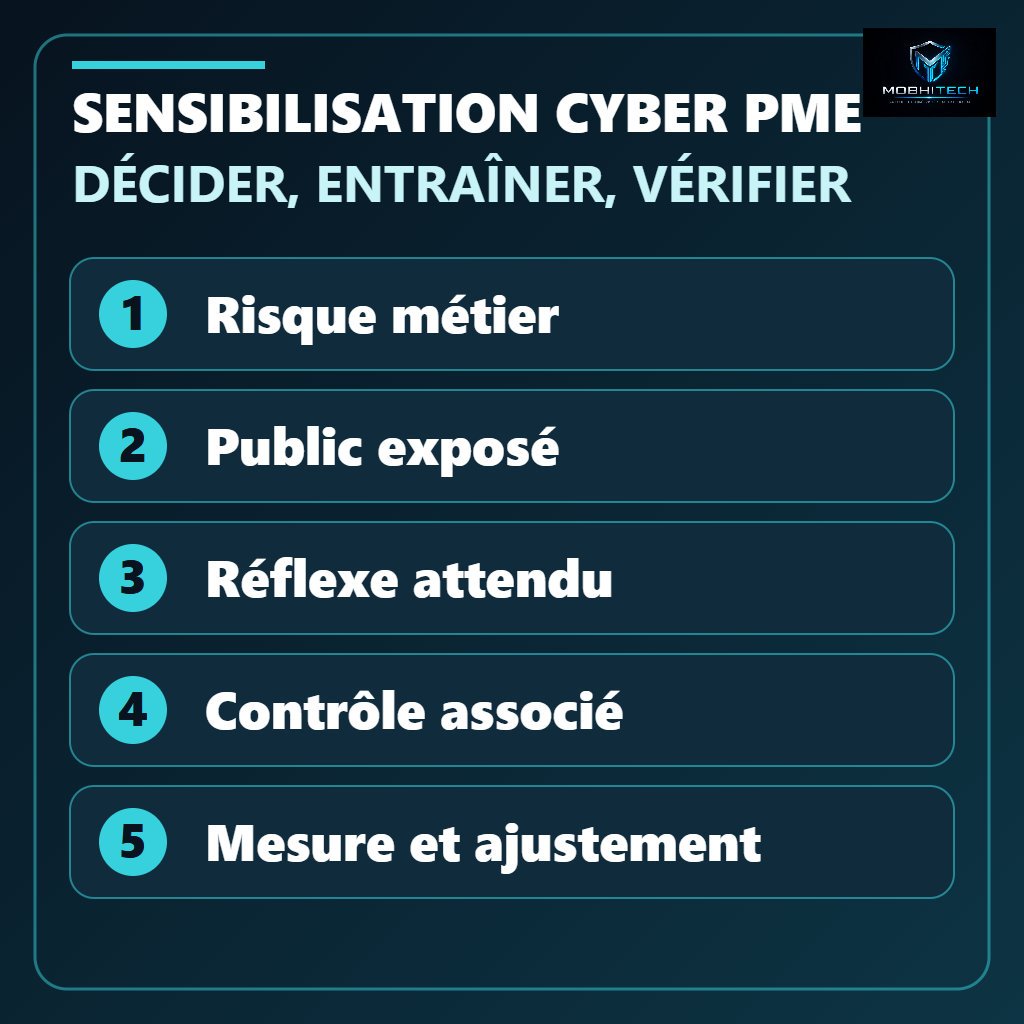
- Identifier : choisir deux ou trois scénarios liés aux activités essentielles, puis nommer les métiers concernés.
- Définir : écrire pour chacun le réflexe attendu, le canal d’alerte et le contrôle technique ou organisationnel associé.
- Essayer : faire un atelier ou un exercice simple et observer où la procédure échoue réellement.
- Corriger : modifier la consigne, l’outil ou le circuit de validation selon le défaut constaté.
- Suivre : vérifier plus tard si le comportement et le contrôle tiennent encore, notamment après une arrivée, un changement d’outil ou un incident.
Pour une entreprise sans pilotage cyber dédié, ce premier cycle peut être coordonné par la direction, l’IT et un responsable métier. Un RSSI externalisé peut aider à l’inscrire dans une démarche de risques plus large, mais l’article n’exige pas une fonction nouvelle pour commencer. La gestion des risques cyber en PME aide à décider quels scénarios méritent l’effort initial.
Prioriser les risques sans disperser l’effort
| Risque | Impact métier | Priorité | Action utile |
|---|---|---|---|
| Accès critiques mal maîtrisés | Compte compromis, interruption ou fuite de données | Haute si exposition avérée | Vérifier MFA, droits et comptes dormants. |
| Sauvegardes non testées | Reprise lente ou impossible après incident | Haute pour services essentiels | Tester restauration et isolement. |
| Prestataire ou application clé | Dépendance externe mal couverte | À qualifier selon contrat | Identifier responsabilités, preuves et contacts. |
Conclusion
Une sensibilisation cybersécurité efficace en PME transforme quelques risques métier prioritaires en réflexes vérifiables, adaptés aux personnes qui prennent les décisions. La direction doit choisir les scénarios à traiter d’abord, donner aux équipes un canal d’alerte praticable et compléter l’apprentissage par des contrôles techniques et des procédures. La première décision consiste à retenir deux situations concrètes, à tester les réactions attendues avec les métiers concernés, puis à corriger ce qui ne fonctionne pas avant d’étendre le programme.
Checklist d’action
- Choisir des scénarios associés à une conséquence métier identifiable.
- Identifier les fonctions réellement exposées et les décisions qu’elles prennent.
- Écrire le réflexe attendu et le canal de signalement.
- Vérifier le contrôle technique ou organisationnel qui complète ce réflexe.
- Mesurer une action observable, puis ajuster après exercice ou incident.
Sources et références
- Sécurité : impliquer et former les utilisateursLa CNIL recommande des consignes adaptées aux utilisateurs, l’accueil des nouveaux arrivants et des exercices pour éprouver les procédures.↩a ↩b
- Guide cybersécurité à destination des TPE-PMELe guide ANSSI relie gestes de sécurité, organisation et protection de l’activité des petites entreprises.↩
- SP 800-50 Rev. 1 — Building a Cybersecurity and Privacy Learning ProgramLe NIST décrit un programme continu, adapté aux rôles et évalué par des indicateurs de comportement et de compréhension.↩a ↩b
- Kit de sensibilisation aux risques numériquesLe kit public offre plusieurs formats et thèmes pratiques que les organisations peuvent adapter aux usages professionnels.↩
- Cyber Security Culture in OrganisationsL’ENISA distingue les indicateurs de participation des mesures qui montrent réellement la compréhension et les comportements.↩
Références complémentaires
Ces références éclairent le sujet sans correspondre à un renvoi cité dans le corps de l’article.
- AR-in-a-Box — outils de sensibilisationL’ENISA propose de personnaliser les campagnes, choisir des canaux adaptés et évaluer les programmes avec des indicateurs.
Questions fréquentes
Quelle différence entre sensibilisation et formation cybersécurité ?
La sensibilisation vise des réflexes face aux situations courantes. Une formation approfondit des connaissances ou compétences liées à un rôle. Les deux peuvent se compléter, mais aucune ne remplace les procédures et protections techniques.