
Métier
Consultant cybersécurité : rôle, missions et comment choisir le bon expert
Un consultant cybersécurité aide une PME ou une ETI à comprendre ses risques, cadrer les décisions et obtenir un plan d’action vérifiable.
Qu’est-ce qu’un consultant cybersécurité ?
Un consultant cybersécurité est un spécialiste externe qui aide une organisation à transformer un problème de sécurité en décisions concrètes. Il ne se contente pas de rechercher des failles : il clarifie le périmètre, évalue les risques, explique les conséquences possibles pour l’activité, propose des priorités et définit les preuves permettant de vérifier que les corrections ont été réalisées.
Pour une PME ou une ETI, sa valeur tient surtout à sa capacité à relier trois mondes : les contraintes métier de la direction, la réalité technique du système d’information et les obligations contractuelles ou réglementaires. Un bon consultant rend ces éléments compréhensibles par les personnes qui doivent décider, financer, corriger ou accepter un risque.
Le cadre européen ECSF décrit douze profils professionnels cyber et souligne que les missions mobilisent des compétences distinctes de gouvernance, d’évaluation, d’architecture, d’intervention et de communication.
Dans quelles situations faire appel à un consultant ?
Le recours à une expertise externe devient pertinent lorsque l’entreprise doit prendre une décision importante sans disposer en interne du temps, du recul ou de la compétence spécialisée nécessaire. Le déclencheur n’est pas toujours une attaque : il peut s’agir d’un changement d’outil, d’une exigence client, d’un audit demandé par un assureur, d’une croissance rapide ou d’un doute sur la capacité réelle à reprendre l’activité.
- Avant un projet sensible : migration cloud, nouveau logiciel métier, ouverture d’un accès distant, interconnexion avec un partenaire ou acquisition d’une entreprise.
- Après un signal d’alerte : tentative d’intrusion, compte compromis, fraude au président, fuite de données, indisponibilité ou découverte d’administrateurs trop nombreux.
- Pour reprendre le contrôle : mesures de sécurité dispersées, prestataires multiples, absence de feuille de route, responsabilités floues ou recommandations jamais closes.
- Pour préparer une exigence : questionnaire client, RGPD, NIS2 selon l’éligibilité, ISO 27001, assurance cyber ou engagement contractuel.
Cybermalveillance.gouv.fr recommande d’identifier le type de prestation nécessaire et de choisir un professionnel adapté au besoin, au budget et au profil de l’organisation.[1]
Quelles missions peut-il réellement mener ?
Le mot « consultant » recouvre des métiers différents. L’ANSSI distingue notamment les prestations de conseil et d’accompagnement, d’audit et de réponse à incident, avec des exigences adaptées à la nature de chaque mission.[2]
Conseil, gouvernance et gestion des risques
Le consultant aide la direction à identifier les activités critiques, les scénarios plausibles et les décisions prioritaires. Il peut construire une feuille de route, clarifier les responsabilités, préparer un comité de pilotage ou accompagner un RSSI externalisé à temps partagé. Le résultat attendu n’est pas une liste générique de bonnes pratiques, mais un plan relié aux risques et aux moyens disponibles.
Audit et évaluation
Un audit cybersécurité examine un périmètre défini : organisation, architecture, configuration, applications ou exposition externe. Il doit distinguer les faits observés, les hypothèses, le niveau de risque et les actions recommandées. Un scanner automatisé peut fournir des indices, mais ne remplace pas l’analyse du contexte ni la vérification humaine.
Tests techniques et architecture
Selon le besoin, la mission peut inclure un test d’intrusion, une revue de configuration, une analyse d’architecture ou un accompagnement sur la sécurité cloud. Le consultant doit expliquer ce qui est testé, ce qui ne l’est pas, les conditions d’intervention et les limites d’interprétation.
Crise et remédiation
En cas d’incident, la priorité change : contenir, préserver les éléments utiles à l’investigation, restaurer les services et coordonner les décisions. Une mission de réponse à incident et gestion de crise exige une organisation, des compétences et une disponibilité spécifiques ; elle ne se confond pas avec un audit planifié.
Comment se déroule une mission sérieuse ?
- Cadrage : l’entreprise formule la décision attendue, le périmètre, les contraintes, les interlocuteurs et les actifs concernés.
- Collecte et vérification : le consultant examine documents, configurations, entretiens et preuves techniques, avec des accès strictement nécessaires.
- Analyse : chaque constat est relié à un scénario de risque, à un impact métier et à une condition observable.
- Restitution : la direction reçoit une synthèse décisionnelle tandis que les équipes disposent du détail nécessaire à la correction.
- Suivi : les responsables, échéances et preuves de clôture sont définis ; une contre-vérification peut confirmer les corrections.
Exemple concret. Une PME utilisant Microsoft 365 soupçonne que ses comptes administrateurs sont trop nombreux. Une mission utile ne se limite pas à recommander l’authentification multifacteur. Elle identifie les comptes concernés, les dépendances avec les prestataires, les accès d’urgence, les risques de blocage, puis propose une réduction progressive des privilèges avec responsables et preuves de test.
Quels livrables devez-vous obtenir ?
Le livrable doit permettre d’agir après le départ du consultant. Sa forme dépend de la mission, mais son contenu doit rester exploitable par la direction et par les équipes techniques.
| Livrable | Question à laquelle il répond | Critère de qualité |
|---|---|---|
| Synthèse dirigeant | Que faut-il décider maintenant ? | Impacts, priorités et arbitrages lisibles sans jargon. |
| Rapport de constats | Qu’a-t-on réellement observé ? | Preuves, périmètre, limites et niveau de confiance. |
| Plan de remédiation | Qui corrige quoi et dans quel ordre ? | Responsables, dépendances, effort, échéance et preuve attendue. |
| Registre de décisions | Quels risques sont traités, transférés ou acceptés ? | Décision attribuée, datée et révisable. |
| Support de transfert | Comment rendre l’équipe autonome ? | Procédures, explications et points de contrôle reproductibles. |
Comment choisir le bon consultant cybersécurité ?
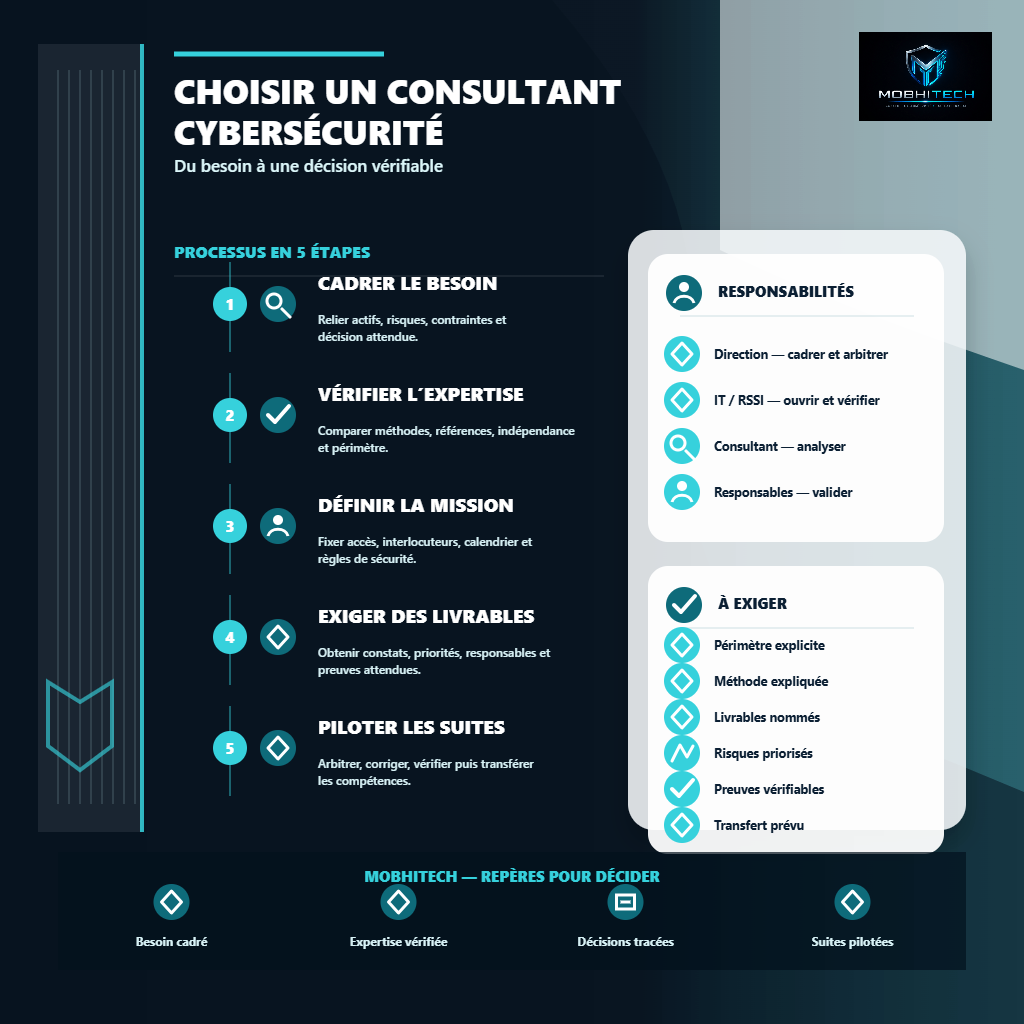
Commencez par vérifier l’adéquation au problème, pas la longueur de la liste de technologies. Une personne excellente en test d’intrusion n’est pas automatiquement la bonne pour structurer une gouvernance, conduire une crise ou négocier une feuille de route avec une direction.
- Demandez une méthode : comment le besoin sera-t-il cadré, les constats vérifiés et les priorités justifiées ?
- Vérifiez les compétences utiles : profils mobilisés, expérience du type de mission, certifications ou qualifications lorsqu’elles sont pertinentes.
- Examinez l’indépendance : le conseil conduit-il systématiquement à vendre une solution, une licence ou un service managé ?
- Faites nommer les livrables : format, destinataire, niveau de détail, restitution, contre-vérification et transfert de connaissances.
- Cadrez la protection des informations : confidentialité, accès, conservation, sous-traitants, localisation et suppression des données de mission.
La CNIL demande de sélectionner des sous-traitants présentant des garanties suffisantes et d’encadrer contractuellement les obligations de sécurité lorsque des données personnelles sont concernées.[3]
Indépendant, cabinet ou recrutement interne ?
Le choix dépend de la continuité recherchée, de la diversité des compétences et du degré d’intégration attendu. Un indépendant offre un interlocuteur direct et une forte continuité personnelle ; il faut toutefois vérifier sa capacité de relais en cas d’indisponibilité. Un cabinet peut mobiliser plusieurs spécialités et absorber une charge plus importante, mais il faut savoir qui réalisera réellement la mission. Un recrutement interne donne une présence durable, au prix d’un délai de recrutement et d’un périmètre de compétences nécessairement limité.
Une PME peut aussi combiner ces modèles : pilotage récurrent par un RSSI externe, audits spécialisés ponctuels et exploitation quotidienne assurée par l’équipe informatique. L’important est de rendre les responsabilités explicites et d’éviter les angles morts entre conseil, mise en œuvre et contrôle.
Quel budget prévoir ?
Un prix isolé n’est pas comparable sans périmètre. Le coût dépend du nombre de sites et d’actifs, de la profondeur technique, des entretiens nécessaires, des contraintes d’accès, du niveau de preuve, du délai et du nombre de profils mobilisés. Demandez donc une proposition qui sépare clairement cadrage, réalisation, restitution, suivi et éventuels frais.
Un devis très bas peut masquer un périmètre réduit, une collecte largement automatisée ou l’absence de suivi. À l’inverse, une proposition plus coûteuse n’est justifiée que si elle apporte une profondeur, une spécialité ou des garanties réellement nécessaires. Comparez le coût à la décision et au risque couverts, pas seulement au nombre de jours annoncés.
Questions à poser avant de signer
- Quel problème précis cette mission doit-elle permettre de décider ou de réduire ?
- Qui réalisera réellement les travaux et quelles compétences seront mobilisées ?
- Quels éléments seront hors périmètre et quelles conséquences cela aura-t-il ?
- Comment les constats seront-ils prouvés, priorisés et contestés si nécessaire ?
- Quels livrables recevront la direction, l’IT et les prestataires opérationnels ?
- Comment les données et accès de mission seront-ils protégés puis supprimés ?
- Une vérification des corrections et un transfert de compétences sont-ils prévus ?
Signaux d’alerte à ne pas ignorer
Méfiez-vous d’un intervenant qui promet une sécurité totale, propose une solution avant d’avoir compris le besoin, refuse de décrire sa méthode ou livre des scores sans preuves. Un autre signal d’alerte est l’absence de limites : toute mission sérieuse comporte un périmètre, des hypothèses et des éléments non vérifiés.
La qualification ou la certification peut constituer une garantie utile dans certains contextes, mais elle ne remplace pas l’adéquation au besoin. Par exemple, un audit réglementaire peut imposer un prestataire qualifié alors qu’un cadrage de feuille de route PME exige surtout une capacité à traduire les risques en décisions budgétaires. Vérifiez les conflits d’intérêts, les sous-traitants réellement mobilisés et la rémunération liée à la revente de solutions : ces éléments déterminent si la recommandation reste indépendante.
Décider sans surdimensionner la mission
La bonne première étape n’est pas toujours un audit complet. Lorsque le besoin est encore flou, un diagnostic court peut produire trois éléments vérifiables : la liste des actifs critiques, les décisions à prendre sous trente jours et le périmètre de la mission suivante. Avec ce socle, l’entreprise peut comparer des propositions réellement équivalentes et écarter, par exemple, un pentest applicatif si son risque prioritaire concerne en réalité les accès administrateurs de son prestataire.
Un consultant cybersécurité utile laisse une organisation plus autonome : elle comprend mieux son exposition, sait qui doit décider, dispose d’un plan réaliste et peut vérifier l’avancement. Si la mission ne produit ni décisions, ni responsables, ni preuves, elle reste incomplète, même si le rapport est volumineux.
Prioriser les risques sans disperser l’effort
| Risque | Impact métier | Priorité | Action utile |
|---|---|---|---|
| Accès critiques mal maîtrisés | Compte compromis, interruption ou fuite de données | Haute si exposition avérée | Vérifier MFA, droits et comptes dormants. |
| Sauvegardes non testées | Reprise lente ou impossible après incident | Haute pour services essentiels | Tester restauration et isolement. |
| Prestataire ou application clé | Dépendance externe mal couverte | À qualifier selon contrat | Identifier responsabilités, preuves et contacts. |
Conclusion
Une démarche utile se reconnaît à la qualité des arbitrages qu’elle rend possibles, pas à la longueur de la liste de constats. La prochaine décision consiste à clarifier le périmètre, les preuves disponibles et l’action prioritaire. La méthode reste dépendante du périmètre réel, des dépendances techniques et des contraintes métier connues au moment de l’analyse.
Checklist d’action
- Formuler la décision attendue avant de demander un devis.
- Comparer des périmètres et livrables réellement équivalents.
- Vérifier compétences, indépendance et protection des données.
- Nommer les responsables et preuves de correction.
- Prévoir restitution, transfert et suivi des actions.
Sources et références
- Cybersécurité : comment trouver un professionnel qualifié ?Cybermalveillance.gouv.fr recommande d’identifier le type de prestation nécessaire et de choisir un professionnel adapté au besoin, au budget et au profil de l’organisation.↩
- Référentiels d’exigences pour la qualification des prestataires cyberL’ANSSI distingue notamment les prestations de conseil et d’accompagnement, d’audit et de réponse à incident, avec des exigences adaptées à la nature de chaque mission.↩
- Sécurité : gérer la sous-traitanceLa CNIL demande de sélectionner des sous-traitants présentant des garanties suffisantes et d’encadrer contractuellement les obligations de sécurité lorsque des données personnelles sont concernées.↩
Références complémentaires
Ces références éclairent le sujet sans correspondre à un renvoi cité dans le corps de l’article.
- European Cybersecurity Skills Framework — Role ProfilesLe cadre européen ECSF décrit douze profils professionnels cyber et souligne que les missions mobilisent des compétences distinctes de gouvernance, d’évaluation, d’architecture, d’intervention et de communication.
Questions fréquentes
Quelle est la différence entre un consultant cybersécurité et un RSSI externalisé ?
Le consultant intervient généralement sur un besoin ou un projet défini. Le RSSI externalisé assure un pilotage récurrent : gouvernance, feuille de route, suivi des risques, coordination des prestataires et reporting à la direction. Une même personne peut remplir les deux rôles, mais le contrat et les responsabilités doivent les distinguer.
Un consultant cybersécurité doit-il être certifié ?
Pas dans tous les cas. Certaines missions ou certains secteurs imposent ou justifient une qualification précise. Pour les autres, vérifiez surtout l’adéquation des compétences, la méthode, les références vérifiables, l’indépendance et la qualité des livrables.