
Sensibilisation & facteur humain
Hitachi Energy RTU500 Product
Le Hitachi Energy RTU500 est un type de "boîtier intelligent" appelé Unité Terminale Distante (RTU, pour Remote Terminal Unit).
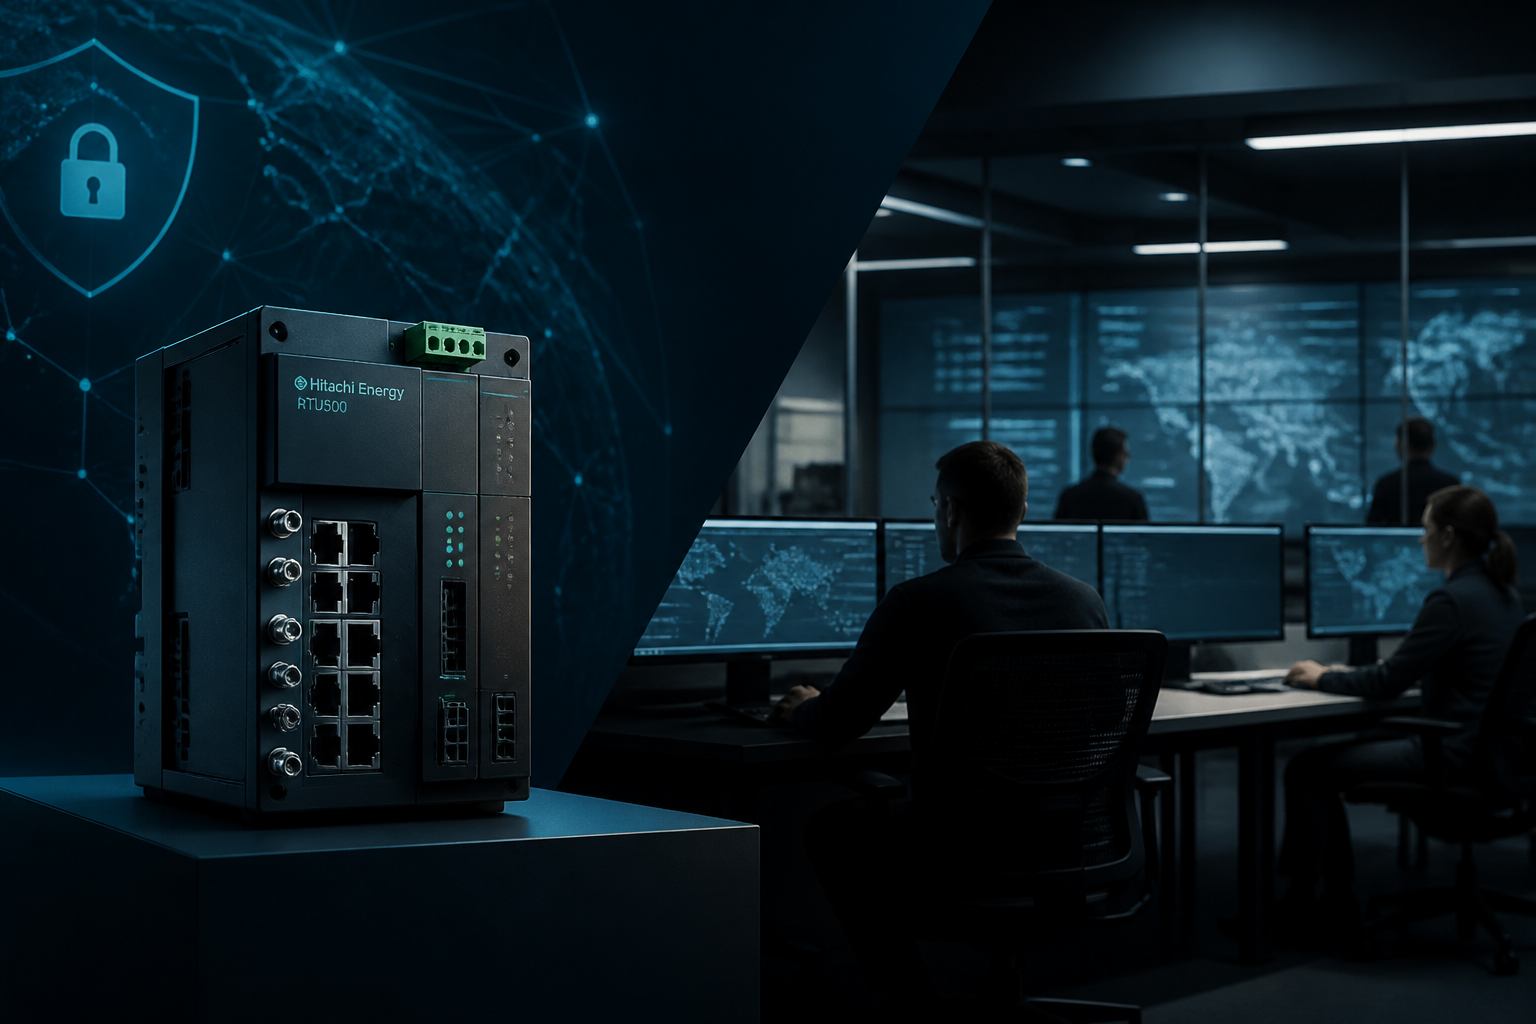
Qu’est-ce que le produit hitachi energy rtu500 et pourquoi est-il important ?
Le Hitachi Energy RTU500 est un type de "boîtier intelligent" appelé Unité Terminale Distante (RTU, pour Remote Terminal Unit). Ces équipements sont des composants clés dans les systèmes de contrôle industriel (ICS ou OT pour Operational Technology), souvent utilisés dans des secteurs comme l’énergie, l’eau, les transports ou la fabrication. Un RTU sert d’intermédiaire entre les équipements physiques sur le terrain (capteurs, pompes, vannes, disjoncteurs) et un système de contrôle centralisé. Il collecte des données, exécute des commandes et assure la communication, permettant ainsi la surveillance et le contrôle à distance d’infrastructures critiques.
Pour une PME ou une ETI, les RTU sont essentiels pour l’automatisation, l’efficacité opérationnelle et la sécurité des processus industriels. Une défaillance ou une compromission de ces unités peut avoir des conséquences directes et graves sur la production, la distribution, la sécurité des personnes et des équipements, et même sur l’environnement.
L’événement : une alerte de CISA concernant des vulnérabilités critiques
L’agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a publié un avis le 20 octobre 2026, signalant que Hitachi Energy a identifié des vulnérabilités affectant son produit RTU500 [CISA cybersecurity advisories].[1] Ces failles, si elles sont exploitées par un attaquant, peuvent impacter la confidentialité, l’intégrité et la disponibilité du produit [CISA cybersecurity advisories].
Quels sont les faits confirmés ?
- Produit concerné : Les vulnérabilités affectent le produit Hitachi Energy RTU500, spécifiquement le micrologiciel (firmware) des modules CMU (Communication Management Unit) de la série RTU500 [CISA cybersecurity advisories].
- Versions affectées : Les versions du micrologiciel CMU de la série RTU500 concernées sont :
>= 13.5.1= 13.6.1= 13.7.1= 13.8.1= 12.7.1
[CISA cybersecurity advisories]
- Types de vulnérabilités (7 au total) :
- NULL Pointer Dereference (Déréférencement de pointeur nul) : Une erreur de programmation qui peut entraîner un crash du système ou l’exécution de code malveillant. En termes simples, le programme essaie d’accéder à une zone mémoire inexistante, ce qui le fait planter.
- Access of Resource Using Incompatible Type (‘Type Confusion’) (Accès à une ressource avec un type incompatible) : Le système interprète des données d’un certain type comme étant d’un autre type. Cela peut permettre à un attaquant de manipuler le comportement du programme ou d’accéder à des zones mémoire non autorisées.
- Use After Free (Utilisation après libération) : Une vulnérabilité où le programme tente d’utiliser une zone de mémoire qui a déjà été libérée. Cela peut conduire à des plantages, à la corruption de données ou à l’exécution de code arbitraire.
- Cleartext Transmission of Sensitive Information (Transmission d’informations sensibles en clair) : Des données critiques (comme des mots de passe ou des configurations) sont envoyées sur le réseau sans chiffrement, les rendant lisibles par quiconque intercepte le trafic.
- Insufficiently Protected Credentials (Identifiants insuffisamment protégés) : Les noms d’utilisateur et mots de passe sont stockés ou gérés de manière faible, les rendant faciles à deviner, à voler ou à déchiffrer.
- Authentication Bypass by Capture-replay (Contournement d’authentification par capture-rejeu) : Un attaquant peut enregistrer une session d’authentification valide et la "rejouer" plus tard pour se faire passer pour un utilisateur légitime, sans connaître les identifiants réels.
- Authentication Bypass by Primary Weakness (Contournement d’authentification par faiblesse primaire) : Une faille fondamentale dans le mécanisme d’authentification permet à un attaquant de s’y soustraire complètement.
[CISA cybersecurity advisories]
- Gravité : Ces vulnérabilités ont un score CVSS v3 de 8.8, ce qui est considéré comme une gravité élevée [CISA cybersecurity advisories]. Un score élevé indique un risque significatif si les failles sont exploitées.
- Impact potentiel : Si ces vulnérabilités sont exploitées, elles peuvent avoir un impact sur la confidentialité (accès non autorisé aux données), l’intégrité (modification non autorisée des données ou des commandes) et la disponibilité (interruption du fonctionnement) du produit [CISA cybersecurity advisories].
Implications raisonnables pour votre PME/ETI
La compromission d’un RTU peut entraîner des perturbations opérationnelles majeures et des conséquences financières et réputationnelles significatives pour votre entreprise :
- Interruption de service : Un attaquant pourrait arrêter ou manipuler les processus contrôlés par le RTU, comme la production d’une ligne d’assemblage, la distribution d’électricité ou la gestion de l’eau, entraînant des pertes de production ou des pénalités.
- Perte ou manipulation de données : Des données de production, de consommation ou de sécurité pourraient être volées ou altérées, menant à des décisions erronées, des fraudes ou des pertes financières.
- Risques de sécurité physique : Dans les cas les plus graves, la manipulation des systèmes de contrôle peut entraîner des dommages matériels, des accidents industriels ou des risques pour la sécurité du personnel.
- Coûts de remédiation : Les efforts pour identifier, corriger et restaurer les systèmes après une attaque peuvent être coûteux en temps, en ressources humaines et en expertise externe.
Scénario concret pour une PME : Imaginons une PME spécialisée dans la gestion et la distribution d’eau potable pour plusieurs communes. Cette PME utilise des RTU Hitachi Energy RTU500 pour surveiller et contrôler à distance les pompes, les vannes et les capteurs de qualité de l’eau dans ses stations de traitement et de pompage. Si un attaquant exploite une vulnérabilité de "Contournement d’authentification" ou de "Transmission en clair d’informations sensibles", il pourrait prendre le contrôle d’un RTU. Il pourrait alors, par exemple, modifier les paramètres de pompage, ouvrir ou fermer des vannes de manière inappropriée, ou même falsifier les données de qualité de l’eau. La conséquence directe serait une interruption de la distribution d’eau, une pression insuffisante pour les usagers, ou pire, la distribution d’eau non traitée, mettant en danger la santé publique et entraînant des pénalités réglementaires et une perte de confiance massive de la part des clients et des autorités.
Comment savoir si votre entreprise est concernée ?
La première action consiste à qualifier le signal, à lier l’information aux systèmes concernés et à décider si une action immédiate est nécessaire [information_coverage].
- Inventaire des équipements : Vérifiez si votre PME/ETI utilise des produits Hitachi Energy RTU500. Ces équipements sont généralement déployés dans des environnements de contrôle industriel (OT/ICS).
- Identification des versions : Si vous utilisez des RTU500, identifiez la version du micrologiciel (firmware) de leurs modules CMU.
- Comparaison : Comparez vos versions avec la liste des versions affectées fournie par CISA et Hitachi Energy.
Voici un tableau de décision pour vous aider à évaluer votre situation :
| Étape | Question | Réponse | Action Recommandée |
|---|---|---|---|
| 1 | Utilisez-vous des produits Hitachi Energy RTU500 ? | Non | Aucune action immédiate requise concernant cette alerte spécifique. |
| Oui | Passez à l’étape 2. | ||
| 2 | Quelle est la version du micrologiciel CMU de vos RTU500 ? | Version non listée comme affectée (ex : 14.0.0 ou 12.6.0) | Surveillez les futures mises à jour du fournisseur. |
| Version listée comme affectée (ex : 13.5.1, 13.7.1, 12.7.1) | Votre système est potentiellement vulnérable. Passez à l’étape 3. | ||
| 3 | Vos RTU affectés sont-ils exposés à des réseaux externes (Internet, réseaux non sécurisés) ? | Non (réseau OT isolé) | Le risque d’exploitation directe est réduit, mais des mesures de mitigation sont toujours nécessaires. Passez à l’étape 4. |
| Oui (exposés) | Le risque est élevé. Des actions immédiates sont critiques. Passez à l’étape 4. | ||
| 4 | Avez-vous consulté les "Recommended Immediate Actions" de Hitachi Energy ? | Non | Contactez votre fournisseur Hitachi Energy ou consultez leur documentation officielle pour les correctifs et mitigations. |
| Oui | Demandez au responsable informatique de consulter l’avis officiel et de vérifier les mesures documentées pour le produit et la version concernés. La disponibilité d’un correctif n’est pas établie par les sources retenues. |
Quelles actions immédiates recommander ?
Hitachi Energy recommande de se référer aux "Recommended Immediate Actions" (Actions Immédiates Recommandées) pour obtenir des informations détaillées sur la mitigation et la remédiation [CISA cybersecurity advisories].[1] En attendant ou en complément, voici des conseils pratiques :
- Contactez votre fournisseur : Prenez contact avec Hitachi Energy ou votre intégrateur pour obtenir les correctifs (patchs) ou les mises à jour de micrologiciel spécifiques à votre version.
- Demandez au responsable informatique de consulter l’avis officiel et de vérifier les mesures documentées pour le produit et la version concernés. La disponibilité d’un correctif n’est pas établie par les sources retenues.
- Mesures de mitigation (si les correctifs ne sont pas immédiatement disponibles) :
- Isolation réseau : Isolez les RTU vulnérables des réseaux non essentiels ou d’Internet. Mettez en place des pare-feu robustes pour restreindre l’accès uniquement aux systèmes et utilisateurs autorisés.
- Segmentation réseau : Segmentez votre réseau OT pour limiter la propagation d’une éventuelle attaque en cas de compromission d’un segment.
- Surveillance accrue : Mettez en place une surveillance renforcée du trafic réseau vers et depuis les RTU pour détecter toute activité suspecte.
- Authentification forte : Si possible, renforcez les mécanismes d’authentification pour l’accès aux RTU (mots de passe complexes, authentification multi-facteurs si supportée).
- Désactivation des services inutiles : Désactivez tous les services et ports non essentiels sur les RTU pour réduire la surface d’attaque.
Contrôles après correction et questions à votre prestataire
Contrôles après correction :
- Vérification des versions : Confirmez que les micrologiciels des RTU ont bien été mis à jour vers les versions sécurisées.
- Tests de fonctionnement : Assurez-vous que les RTU fonctionnent correctement et que les processus industriels ne sont pas affectés par la mise à jour.
- Analyse de vulnérabilité : Effectuez des scans de vulnérabilité sur les RTU mis à jour pour confirmer l’absence des failles signalées.
- Surveillance continue : Maintenez une surveillance active des journaux d’événements et du trafic réseau des RTU pour détecter toute anomalie.
Questions à poser à votre prestataire (Hitachi Energy ou intégrateur) :
- Quelles sont les versions exactes du micrologiciel qui corrigent ces vulnérabilités ?
- Y a-t-il des prérequis ou des incompatibilités connues avec d’autres systèmes lors de l’application des correctifs ?
- Quel est le processus recommandé pour la mise à jour afin de minimiser les interruptions de service ?
- Existe-t-il des outils ou des procédures spécifiques pour vérifier que les vulnérabilités ont été correctement corrigées ?
- Quelles sont les mesures de mitigation temporaires si la mise à jour ne peut pas être appliquée immédiatement ?
- Comment pouvons-nous renforcer la sécurité de nos RTU au-delà de ces correctifs (par exemple, configuration sécurisée, durcissement) ?
Points à confirmer et incertitudes
Plusieurs éléments nécessitent une confirmation spécifique à votre contexte :
- Versions exactes : Bien que des versions spécifiques soient listées, il est crucial de confirmer avec Hitachi Energy les versions exactes qui sont vulnérables et celles qui sont sécurisées, car les listes peuvent évoluer [information_coverage].
- Exposition locale : L’exposition de vos RTU (c’est-à-dire s’ils sont accessibles depuis Internet ou des réseaux non sécurisés) doit être confirmée par une analyse approfondie de votre architecture réseau [information_coverage].
- Dépendances métier : L’impact métier précis dépendra des actifs exposés, des dépendances spécifiques de vos processus et des décisions de réduction du risque que vous prendrez [information_coverage]. Une analyse interne est nécessaire pour évaluer pleinement les conséquences potentielles pour votre organisation.
Conclusion
Pour Hitachi Energy RTU500 Product, la décision utile consiste à relier l’événement aux systèmes, prestataires et activités réellement concernés. La priorité est de confirmer les faits, de désigner un responsable et de conserver la preuve de l’action réalisée. Les éléments encore inconnus doivent rester explicitement signalés et être réévalués à partir des avis officiels disponibles.
Checklist d’action
- Vérifier dans l’annonce officielle qui est concerné et ce qui est déjà confirmé.
- Identifier si le secteur ou les prestataires de l’entreprise entrent réellement dans le périmètre annoncé.
- Désigner un responsable pour suivre les précisions encore attendues, sans présumer d’une aide ou d’un service disponible.
- Conserver la source officielle et la date de la prochaine vérification avant toute décision.