
Sensibilisation & facteur humain
Sensibilisation phishing en entreprise : méthode et priorités pour PME
Une méthode concrète pour sensibiliser les équipes au phishing, organiser des simulations utiles, faciliter le signalement et mesurer les progrès sans culture du blâme.
Pourquoi la sensibilisation phishing ne peut pas se limiter à une formation annuelle
Le phishing n’est pas seulement un faux courriel grossier. Cybermalveillance.gouv.fr rappelle que le phishing usurpe l’identité d’un tiers de confiance par courriel, SMS, téléphone ou autre canal afin d’obtenir des informations, de l’argent ou une action de la victime.[1]Exemple : une demande peut imiter un fournisseur qui annonce un nouvel IBAN, un dirigeant qui exige un virement avant 17 h, Microsoft 365 qui demande de « revalider » une session ou un livreur qui réclame des frais. Elle peut viser un mot de passe, un paiement, l’ouverture d’une pièce jointe ou la validation d’une connexion MFA.
Une session annuelle de deux heures aide à poser un vocabulaire commun, mais elle ne suffit pas à créer un réflexe sous pression six mois plus tard. Les scénarios évoluent, les nouveaux arrivants n’ont pas tous le même niveau et certaines fonctions — comptabilité, direction, RH, support, administrateurs — reçoivent des demandes plus sensibles. Un programme utile combine donc explications courtes, exercices espacés, bouton de signalement identifié et réponse opérationnelle connue.
Quels risques concrets pour une PME ou une ETI ?
Le premier dommage n’est pas toujours une infection visible. Scénario concret : un identifiant Microsoft 365 saisi sur une fausse page peut permettre la lecture de courriels, la création d’une règle de transfert vers une adresse externe ou l’usurpation du compte. Une conversation fournisseur déjà compromise peut ensuite servir à demander un changement d’IBAN crédible. Une pièce jointe ouverte sur un poste Windows peut déclencher une compromission plus large ou préparer un rançongiciel.
- Fraude financière : faux changement de coordonnées bancaires, urgence de virement ou achat de cartes cadeaux.
- Vol de compte : identifiants de messagerie, VPN, outil cloud ou portail fournisseur.
- Fuite d’informations : contrats, données personnelles, documents RH ou échanges commerciaux.
- Interruption d’activité : poste isolé, mot de passe réinitialisé, enquête, restauration et indisponibilité d’outils.
- Atteinte aux partenaires : le compte compromis devient un canal crédible pour viser clients et fournisseurs.
La CNIL souligne que la protection de la messagerie associe des mesures techniques, des règles d’usage et la sensibilisation régulière des personnes qui l’utilisent.[2] La sensibilisation ne remplace donc ni l’authentification multifacteur, ni le filtrage des pièces jointes, ni la limitation des comptes administrateurs : elle complète ces protections.
Construire un programme adapté à l’entreprise
Commencez par les situations réellement rencontrées. Une PME industrielle qui échange des bons de commande et des plans de fabrication n’a pas les mêmes scénarios qu’un cabinet de conseil qui partage des contrats dans Microsoft 365. Listez les canaux utilisés, les processus sensibles et les personnes qui peuvent autoriser un paiement, modifier un RIB, accéder à des données confidentielles ou administrer le système.
Définir des objectifs observables
« Faire baisser le risque humain » est trop vague. Un objectif exploitable peut être : rendre le bouton de signalement accessible à tous, obtenir une première alerte en moins de quinze minutes sur un scénario critique, vérifier hors du message toute demande de changement bancaire, ou former chaque nouvel arrivant pendant son premier mois.
Adapter le contenu aux rôles
Le socle commun explique les signes d’alerte et la manière de signaler. Des modules courts complètent ce socle : fraude au président pour la comptabilité, fausse candidature pour les RH, consentement OAuth pour les utilisateurs Microsoft 365, hameçonnage vocal pour l’accueil, ou vol de session pour les administrateurs. L’objectif concret est qu’un comptable vérifie un changement d’IBAN au numéro déjà connu et qu’un salarié transmette le message suspect au canal prévu sans cliquer une seconde fois.
Installer une cadence soutenable
Préférez des rappels courts et réguliers à une longue formation vite oubliée. Une séquence trimestrielle peut alterner micro-contenu, simulation et retour collectif. Les nouveaux arrivants doivent entrer dans le dispositif sans attendre la campagne suivante. Après un incident réel, un rappel ciblé peut être utile, à condition de ne pas désigner publiquement la personne concernée.
Organiser des simulations utiles sans piéger les équipes
Une simulation teste un comportement dans un cadre maîtrisé. Elle doit avoir un objectif, un scénario plausible, un périmètre autorisé et une procédure de traitement. Les thèmes humiliants, anxiogènes ou liés à la santé, aux licenciements ou à des primes fictives peuvent casser la confiance. Le réalisme n’oblige pas à manipuler les émotions de manière disproportionnée.
- Préparer : valider le scénario, les destinataires, les données collectées et les personnes informées de l’exercice.
- Tester progressivement : commencer par un scénario pédagogique avant de varier le canal, l’urgence et le niveau de personnalisation.
- Donner un retour immédiat : expliquer les indices observables et rappeler comment signaler, sans afficher un classement individuel.
- Analyser le contexte : distinguer un message évident d’un scénario très crédible, puis comparer des campagnes de difficulté comparable.
- Corriger le système : si personne ne sait où signaler ou si la sécurité répond trop tard, le problème n’est pas seulement individuel.
La CISA recommande des exercices réalistes et répétés accompagnés d’une procédure de signalement claire, d’un retour rapide et d’une culture sans sanction.
Que faire lorsqu’un collaborateur a cliqué ?
Un clic n’est pas automatiquement un incident grave, mais il doit déclencher une vérification proportionnée. La consigne doit être simple : arrêter l’action, ne pas supprimer les éléments utiles, contacter immédiatement le point prévu et préciser ce qui a été fait. Plus le signalement est rapide, plus l’équipe peut contenir les conséquences.
| Situation | Action immédiate | Vérification prioritaire |
|---|---|---|
| Lien ouvert, aucune donnée saisie | Fermer la page et signaler le message. | URL visitée, téléchargement éventuel, alertes du navigateur ou de l’EDR. |
| Mot de passe saisi | Changer le mot de passe depuis un appareil sûr et prévenir l’IT. | Sessions actives, MFA, règles de messagerie, connexions anormales. |
| Pièce jointe ouverte | Isoler le poste selon la procédure et appeler le support. | Processus lancés, persistance, communications réseau, autres postes touchés. |
| Paiement ou RIB validé | Alerter banque, finance et direction sans délai. | Possibilité de blocage, échanges usurpés, autres demandes similaires. |
La procédure doit indiquer qui reçoit l’alerte, comment joindre cette personne hors horaires ouvrés et quelles preuves conserver. Pour les incidents sérieux, un accompagnement de réponse à incident et gestion de crise peut accélérer le confinement et la reprise.
Mesurer les progrès sans se limiter au taux de clic
Le NIST recommande d’interpréter le taux de clic d’une simulation avec la difficulté du message et son contexte, plutôt que comme une mesure isolée de la vigilance des équipes.[3] Une campagne avec une faute visible suivie d’un faux partage Microsoft 365 très crédible peut afficher une hausse des clics sans prouver une régression. À l’inverse, un taux de clic de 3 % ne garantit pas que le premier message réel sera signalé en moins de quinze minutes.
Le NIST conseille de mesurer aussi la fréquence et la rapidité des signalements, tout en évitant de culpabiliser les personnes qui se trompent.[4]
- Taux de signalement : part des destinataires qui utilisent le canal prévu.
- Délai jusqu’au premier signalement : temps disponible pour protéger les autres utilisateurs.
- Qualité du signalement : message transmis avec les informations utiles sans manipulation dangereuse.
- Récurrence par scénario : catégories encore mal comprises, sans cibler publiquement des individus.
- Capacité de réponse : délai de prise en charge, actions réalisées et retour donné au déclarant.
- Couverture technique : MFA, filtrage, restrictions de macros, protection des domaines et supervision.
Créer une culture de signalement sans blâme
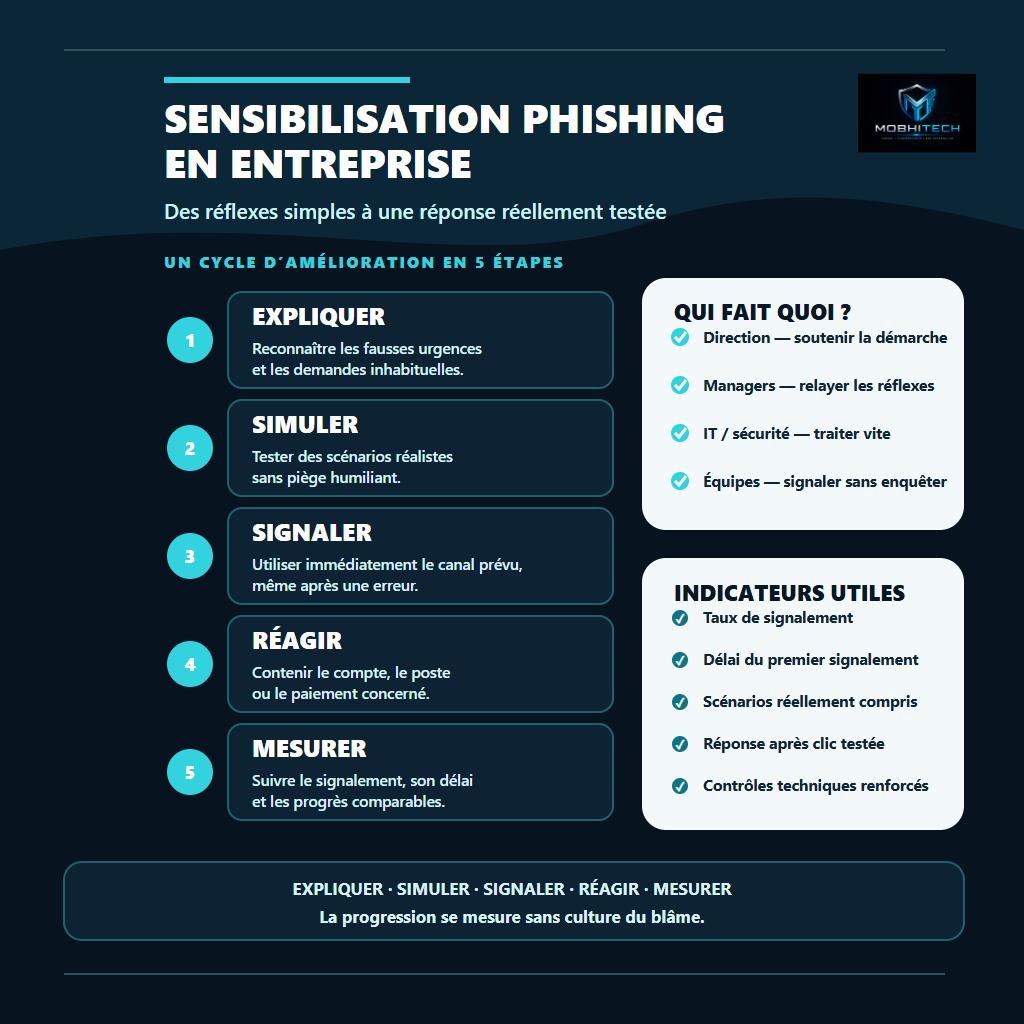
Risque concret : si cliquer expose à une sanction ou à une humiliation publique, une personne peut attendre la fin de la réunion ou de la journée avant de parler. Ces heures perdues laissent un compte Microsoft 365 compromis ou une règle de transfert malveillante actifs plus longtemps. La règle doit être explicite : un signalement de bonne foi est utile, même après une erreur. La réponse de l’équipe sécurité doit confirmer la réception, indiquer les premières actions et revenir vers la personne lorsque la vérification est terminée.
Cette approche n’efface pas les responsabilités. Décision de gestion : elle distingue une erreur déclarée en dix minutes d’un contournement volontaire et répété des règles. Les managers doivent soutenir le dispositif, éviter les classements publics et valoriser les bons signalements. Une adresse dédiée peut fonctionner, mais un bouton intégré à Outlook ou au webmail réduit l’hésitation et conserve davantage d’en-têtes techniques.
Renforcer les contrôles techniques autour de la sensibilisation
La formation seule reporte une charge excessive sur les utilisateurs. Une évaluation de sécurité peut vérifier si les contrôles réduisent réellement la probabilité et l’impact d’un phishing réussi.
- authentification multifacteur résistante au phishing pour les comptes les plus sensibles lorsque c’est possible ;
- protection SPF, DKIM et DMARC correctement configurée pour les domaines de l’entreprise ;
- filtrage des liens et pièces jointes, désactivation des contenus actifs inutiles et protection des postes ;
- restriction des droits administrateurs et contrôle des applications OAuth ;
- procédure de vérification hors canal pour les paiements et changements de coordonnées bancaires ;
- journalisation et alertes sur les connexions, règles de transfert et comportements inhabituels.
Plan d’action PME sur quatre-vingt-dix jours
Jours 1 à 30 : nommer le responsable, inventorier les scénarios sensibles, créer un canal de signalement et publier la procédure après clic. Vérifier en priorité la MFA des comptes critiques et les règles de validation financière.
Jours 31 à 60 : lancer un module court adapté aux rôles, tester le canal de signalement et réaliser une première simulation pédagogique. Mesurer le délai de prise en charge autant que les interactions avec le message.
Jours 61 à 90 : corriger les points faibles, répéter avec un scénario comparable, présenter les tendances à la direction et intégrer le parcours aux nouveaux arrivants. Les mesures doivent conduire à des décisions : simplifier le signalement, renforcer un contrôle ou adapter une population ciblée.
Preuve de fonctionnement : à J+30, chaque salarié doit connaître le canal de signalement. À J+60, l’équipe IT doit avoir testé la réinitialisation d’un compte et la révocation de ses sessions. À J+90, la direction doit recevoir un tableau de bord distinguant clics, signalements, délai du premier signalement et actions de correction. Après chaque exercice, le responsable consigne au moins une décision : conserver le scénario, modifier le support, renforcer un contrôle ou entraîner une population précise.
Décision à prendre. La direction doit valider un responsable, un canal de signalement, une cadence et trois indicateurs suivis chaque trimestre. Sans propriétaire ni procédure après clic, une campagne de formation reste isolée du dispositif de sécurité.
Prioriser les risques sans disperser l’effort
| Risque | Impact métier | Priority | Action utile |
|---|---|---|---|
| Accès critiques mal maîtrisés | Compte compromis, interruption ou fuite de données | Haute si exposition avérée | Vérifier MFA, droits et comptes dormants. |
| Sauvegardes non testées | Reprise lente ou impossible après incident | Haute pour services essentiels | Tester restauration et isolement. |
| Prestataire ou application clé | Dépendance externe mal couverte | À qualifier selon contrat | Identifier responsabilités, preuves et contacts. |
Conclusion
Une démarche utile se reconnaît à la qualité des arbitrages qu’elle rend possibles, pas à la longueur de la liste de constats. La prochaine décision consiste à clarifier le périmètre, les preuves disponibles et l’action prioritaire. La méthode reste dépendante du périmètre réel, des dépendances techniques et des contraintes métier connues au moment de l’analyse.
Checklist d’action
- Nommer un responsable et un canal de signalement simple.
- Documenter la conduite à tenir après un clic ou une saisie de mot de passe.
- Adapter les scénarios aux rôles et aux processus sensibles.
- Mesurer signalements, délais et capacité de réponse, pas seulement les clics.
- Associer sensibilisation, MFA, filtrage et vérifications hors canal.
Sources et références
- Dossier : le phishing ou hameçonnageLe phishing usurpe l’identité d’un tiers de confiance par courriel, SMS, téléphone ou autre canal afin d’obtenir des informations, de l’argent ou une action de la victime.↩
- Les attaques sur les messageriesLa protection de la messagerie associe des mesures techniques, des règles d’usage et la sensibilisation régulière des personnes qui l’utilisent.↩
- The NIST Phish Scale User Guide is Now AvailableLe taux de clic d’une simulation doit être interprété avec la difficulté du message et son contexte, plutôt que comme une mesure isolée de la vigilance des équipes.↩
- No Phishing Beyond This PointUn programme efficace mesure aussi la fréquence et la rapidité des signalements, tout en évitant de culpabiliser les personnes qui se trompent.↩
Références complémentaires
Ces références éclairent le sujet sans correspondre à un renvoi cité dans le corps de l’article.
Questions fréquentes
À quelle fréquence sensibiliser les collaborateurs au phishing ?
Un socle annuel peut être complété par des rappels courts et des exercices trimestriels ou semestriels. La cadence dépend du risque, du renouvellement des équipes et des résultats observés. Les nouveaux arrivants ne doivent pas attendre la prochaine campagne.
Faut-il sanctionner une personne qui clique sur un test de phishing ?
Une sanction automatique encourage le silence et retarde les alertes. Il vaut mieux analyser la difficulté du scénario, donner un retour pédagogique et réserver le traitement disciplinaire aux contournements volontaires et répétés des règles, selon le cadre de l’entreprise.
Quel est un bon taux de clic à une simulation ?
Il n’existe pas de seuil universel. Le résultat dépend de la difficulté du scénario, du public et du contexte. Comparez des campagnes comparables et suivez aussi le taux de signalement, son délai et la capacité de l’équipe à répondre.
Que doit faire un salarié après avoir cliqué ?
Il doit arrêter l’action, signaler immédiatement ce qui s’est passé et suivre la procédure interne. S’il a saisi un mot de passe, ouvert une pièce jointe ou validé un paiement, il doit le préciser sans attendre afin que l’équipe puisse contenir le risque.