
CVE-2026-104286 : vérification prioritaire côté PME et ETI
CVE-2026-104286 nécessite une vérification simple : produit utilisé, version concernée, correctif disponible et responsable de suivi.
Qu’est-ce qui se passe et pourquoi est-ce important ?
Le 1er octobre 2026, la CISA a ajouté CVE-2026-104286, qui concerne Fortinet FortiMail, à son catalogue des vulnérabilités exploitées (KEV)[1]. Cela justifie une vérification rapide des déploiements concernés, sans présumer qu’une entreprise donnée est compromise.
L’avis de sécurité Fortinet FG-IR-26-175 confirme une exploitation signalée et décrit des mesures temporaires pour CVE-2026-104286[2]. Il distingue les branches et versions affectées des versions corrigées annoncées comme à venir.
Quel est le produit concerné et son rôle dans votre entreprise ?
FortiMail est le produit Fortinet concerné par cet avis. Une PME peut l’utiliser comme passerelle ou service de sécurité de messagerie ; son administrateur ou son prestataire doit confirmer la présence du produit, sa branche et sa version. Cette vérification est plus utile que de déduire l’exposition du seul nom de la CVE.
Comprendre la vulnérabilité : la "traversée de répertoires" (path traversal)
Selon Fortinet, la vulnérabilité associe une traversée de répertoires à un traitement incorrect de caractères nuls. Elle peut permettre à un attaquant non authentifié d’écrire des fichiers arbitraires sur le système sous-jacent au moyen de requêtes HTTP ou HTTPS conçues à cet effet. Pour CVE-2026-104286 sur FortiMail, l’avis Fortinet attribue un score CVSS v3 de 9,8 et décrit comme impact possible l’exécution non autorisée de code ou de commandes[2].
Ce mécanisme ne démontre pas à lui seul qu’une messagerie donnée a été interrompue, que des données ont été exfiltrées ou qu’un réseau interne a été compromis. Ces conséquences demandent une investigation propre à l’environnement.
Quelles sont les conséquences pour votre entreprise ?
Pour une entreprise qui exploite FortiMail, le risque métier est de devoir investiguer et sécuriser un composant qui protège les flux de messagerie. Une interruption du service ou une perte de confiance dans la passerelle serait un impact plausible, mais aucun incident de ce type n’est établi pour votre entreprise par l’avis public. La première décision consiste à confier à un responsable la vérification de la version, de l’exposition de l’interface de gestion et des mesures temporaires.
Si une activité anormale est constatée, documentez les indices et suivez une procédure de réponse à incident adaptée. Ne déduisez ni rançongiciel, ni fraude, ni exfiltration de la seule présence de CVE-2026-104286.
Comment savoir si votre entreprise est concernée ?
Demandez au responsable informatique ou au prestataire de rapprocher la version réellement installée du tableau Fortinet. Au 2 octobre 2026, l’avis indique les branches affectées suivantes : FortiMail 8.0.0–8.0.1, 7.6.0–7.6.6, 7.4.0–7.4.8 et 7.2.0–7.2.9. Les versions 8.0.2, 7.6.7 et 7.4.9 y sont annoncées comme à venir ; pour la branche 7.2, Fortinet indique une migration vers la branche 7.4 ou supérieure. Vérifiez l’état de disponibilité au moment de l’intervention, sans supposer qu’un correctif est déjà installé. Fortinet précise dans l’avis CVE-2026-104286 que ces versions corrigées sont à venir[2].
- Confirmer si FortiMail est présent et identifier chaque version déployée.
- Vérifier si l’interface de gestion est exposée à Internet ou limitée à un réseau privé de confiance.
- Consigner le responsable, la mesure retenue et l’heure de la prochaine vérification.
Que faire immédiatement ? actions et recommandations
Faits confirmés :
- CVE-2026-104286 concerne FortiMail et figure au catalogue KEV de la CISA.[1]
- Fortinet décrit pour CVE-2026-104286 sur FortiMail une écriture arbitraire de fichiers sans authentification et une exploitation signalée[2].
Mesures documentées par Fortinet. En attendant une version corrigée applicable, l’éditeur recommande de désactiver la fonction IBE ou de supprimer l’accès Internet à l’interface de gestion, ou de limiter cet accès à un réseau privé de confiance. Le choix doit être validé par l’administrateur selon l’usage réel du produit ; ne désactivez pas un service sans en mesurer les conséquences. Ces mesures figurent dans l’avis Fortinet pour CVE-2026-104286[2].
Mesures générales de précaution. Examiner les journaux et organiser une investigation si des signaux suspects apparaissent relève de l’hygiène défensive générale : ce ne sont pas des remédiations spécifiques attestées par l’avis Fortinet.
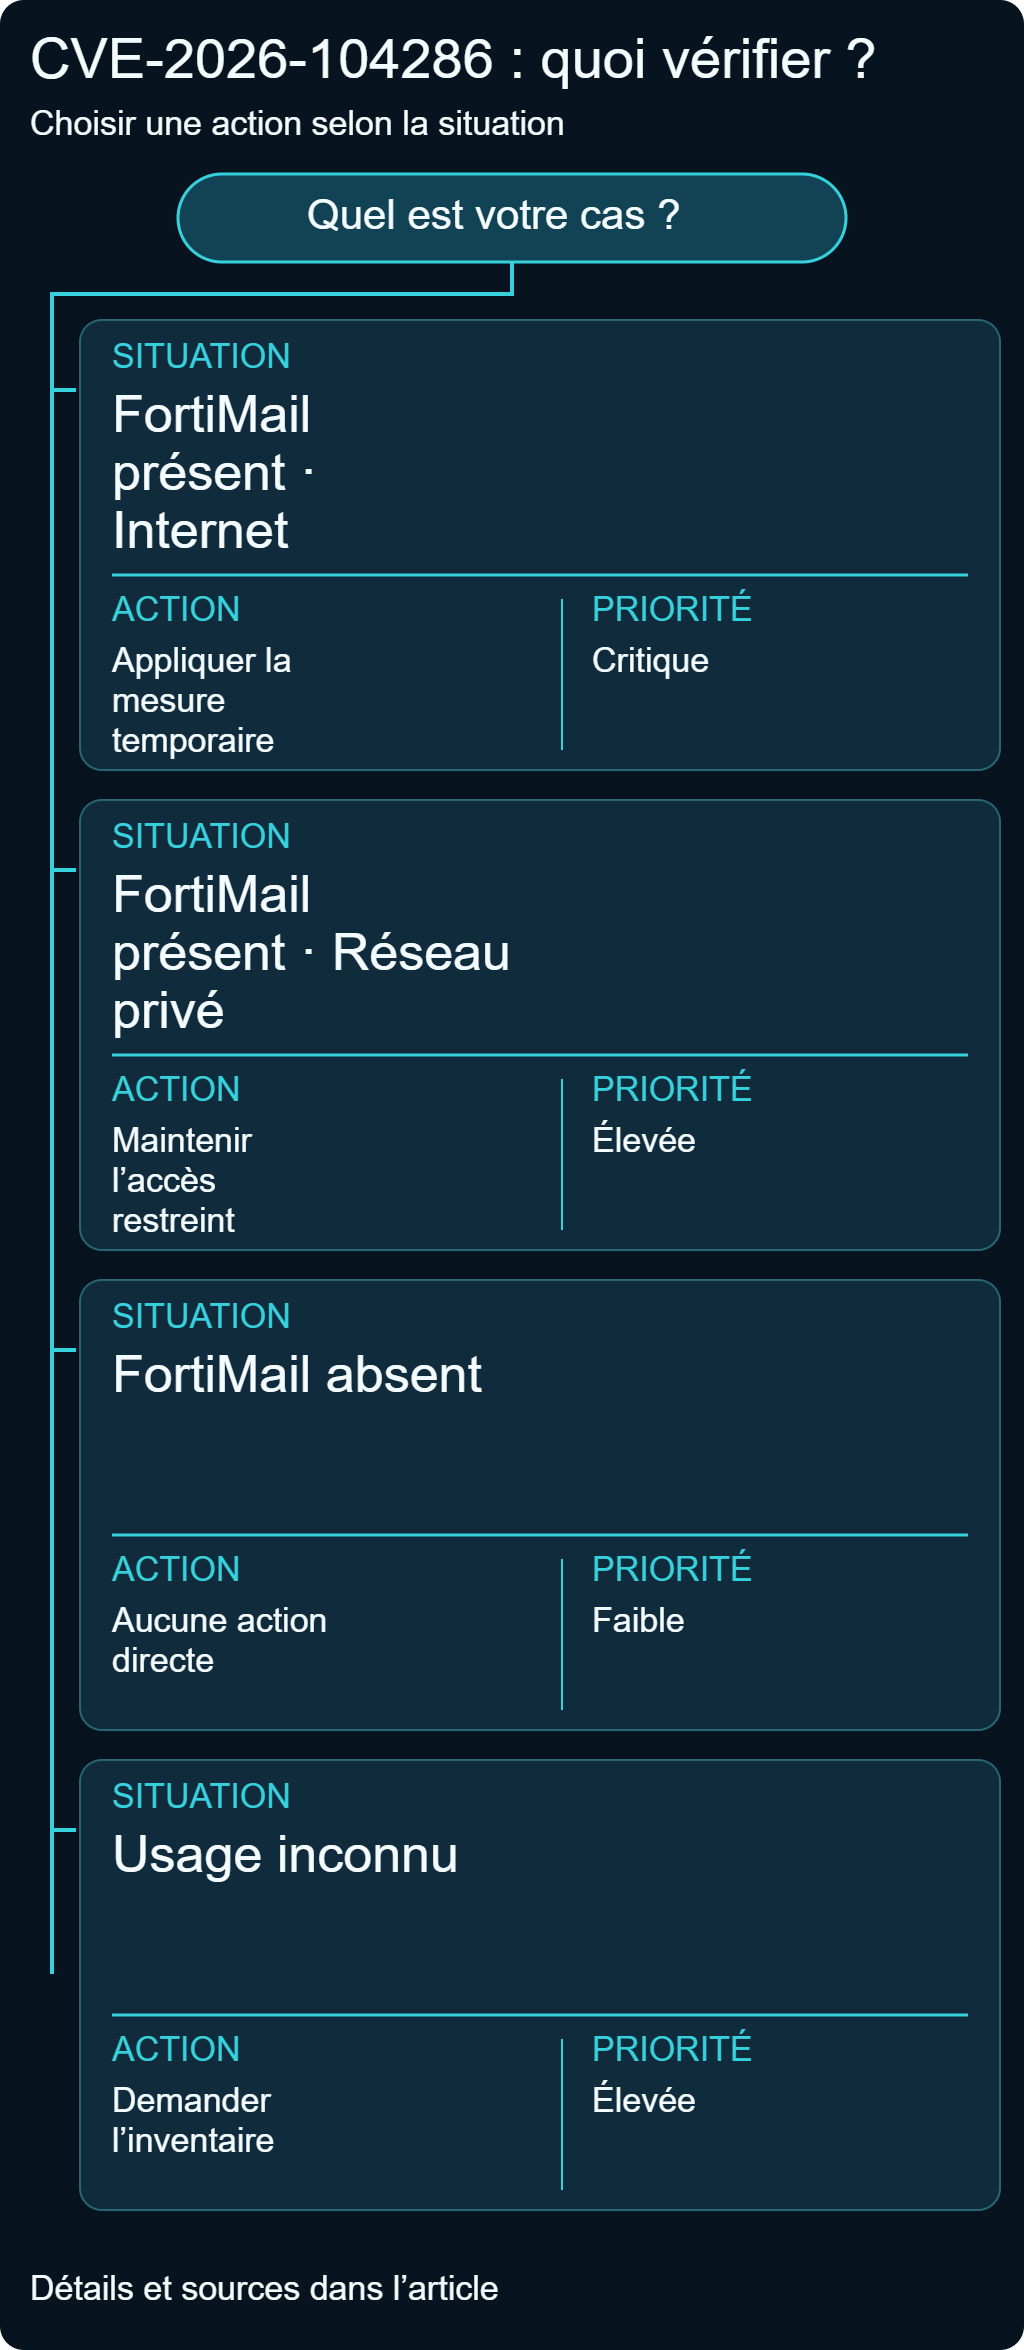
| Situation | Exposition | Action | Priority |
|---|---|---|---|
| FortiMail présent | Gestion exposée à Internet | Confirmer la version et appliquer rapidement une mesure temporaire documentée par Fortinet. | Critique |
| FortiMail présent | Gestion limitée au réseau privé | Confirmer la version, maintenir l’accès restreint et préparer la mise à jour applicable. | Élevée |
| FortiMail absent | Sans objet | Consigner la vérification ; aucune action directe pour cette CVE. | Faible |
| Usage inconnu | À déterminer | Demander l’inventaire et identifier le responsable du produit. | Élevée |
Lorsque Fortinet publie une version corrigée applicable à votre branche, planifiez son déploiement avec le prestataire, puis vérifiez la version installée et le fonctionnement du service. Ce contrôle est conditionnel : il ne signifie pas qu’une version annoncée comme à venir est déjà disponible.
Incertitudes et prochaines étapes
Au 2 octobre 2026, les versions corrigées annoncées comme « upcoming » dans l’avis Fortinet ne doivent pas être présentées comme déjà déployables. Le responsable doit suivre l’avis officiel pour sa branche et documenter toute évolution de disponibilité. L’avis Fortinet CVE-2026-104286 est la référence pour cet état[2].
La décision utile aujourd’hui est vérifiable : confirmer l’usage et la version de FortiMail, appliquer une mesure temporaire pertinente, surveiller la situation et prévoir une nouvelle vérification de l’avis. Un lien vers les principes de priorisation des risques cyber peut aider à organiser le suivi, sans remplacer l’avis technique du fournisseur.
Conclusion
Pour une PME qui utilise FortiMail, CVE-2026-104286 appelle une décision concrète : confirmer la branche et la version, réduire l’exposition de l’interface de gestion selon les mesures de Fortinet, puis suivre la disponibilité d’une version corrigée applicable. Une fois la mesure mise en œuvre, conserver la preuve du contrôle et réévaluer le risque si l’avis évolue. L’absence de signe d’incident ne dispense pas de cette vérification.
Checklist d’action
- Vérifier si les produits et versions visés par CVE-2026-104286 figurent dans l’inventaire et consigner la réponse du responsable informatique.